El Reglamento europeo de IA: qué significa realmente para tu pequeña empresa
Artículo original actualizado en junio de 2026. El calendario legislativo, las obligaciones y las cifras deben verificarse antes de publicar o utilizar esta guía: algunas propuestas mencionadas estaban pendientes de aprobación en esa fecha.
Introducción: una norma que quizá ya afecta a tu empresa
Si diriges una pequeña o mediana empresa en Europa, o prestas servicios a clientes europeos, el Reglamento de Inteligencia Artificial de la UE puede afectar a tu actividad aunque no desarrolles sistemas de IA.
El Reglamento (UE) 2024/1689, conocido como Reglamento europeo de IA o AI Act, es una norma vinculante que regula determinados usos de la inteligencia artificial. Entró en vigor en agosto de 2024 y sus disposiciones se aplican de forma escalonada.
Si tu equipo utiliza ChatGPT, un chatbot de atención al cliente, una herramienta de selección de personal o contenidos generados con IA, conviene entender qué obligaciones corresponden a tu empresa. Eso no significa que todas esas actividades tengan los mismos requisitos: dependen del sistema, su uso y el papel de cada organización.
La buena noticia es que la mayoría de las pequeñas empresas utiliza herramientas de uso cotidiano, no sistemas desarrollados para los escenarios más sensibles. En muchos casos, la prioridad práctica consiste en formar al equipo, revisar los usos y datos, y garantizar la transparencia cuando corresponda.
Esta guía explica el enfoque de la norma, los plazos descritos en el artículo original, las prácticas prohibidas, los usos de alto riesgo y un plan de actuación proporcionado. No sustituye el asesoramiento jurídico.
1. Qué es el Reglamento europeo de IA
Un enfoque basado en el riesgo
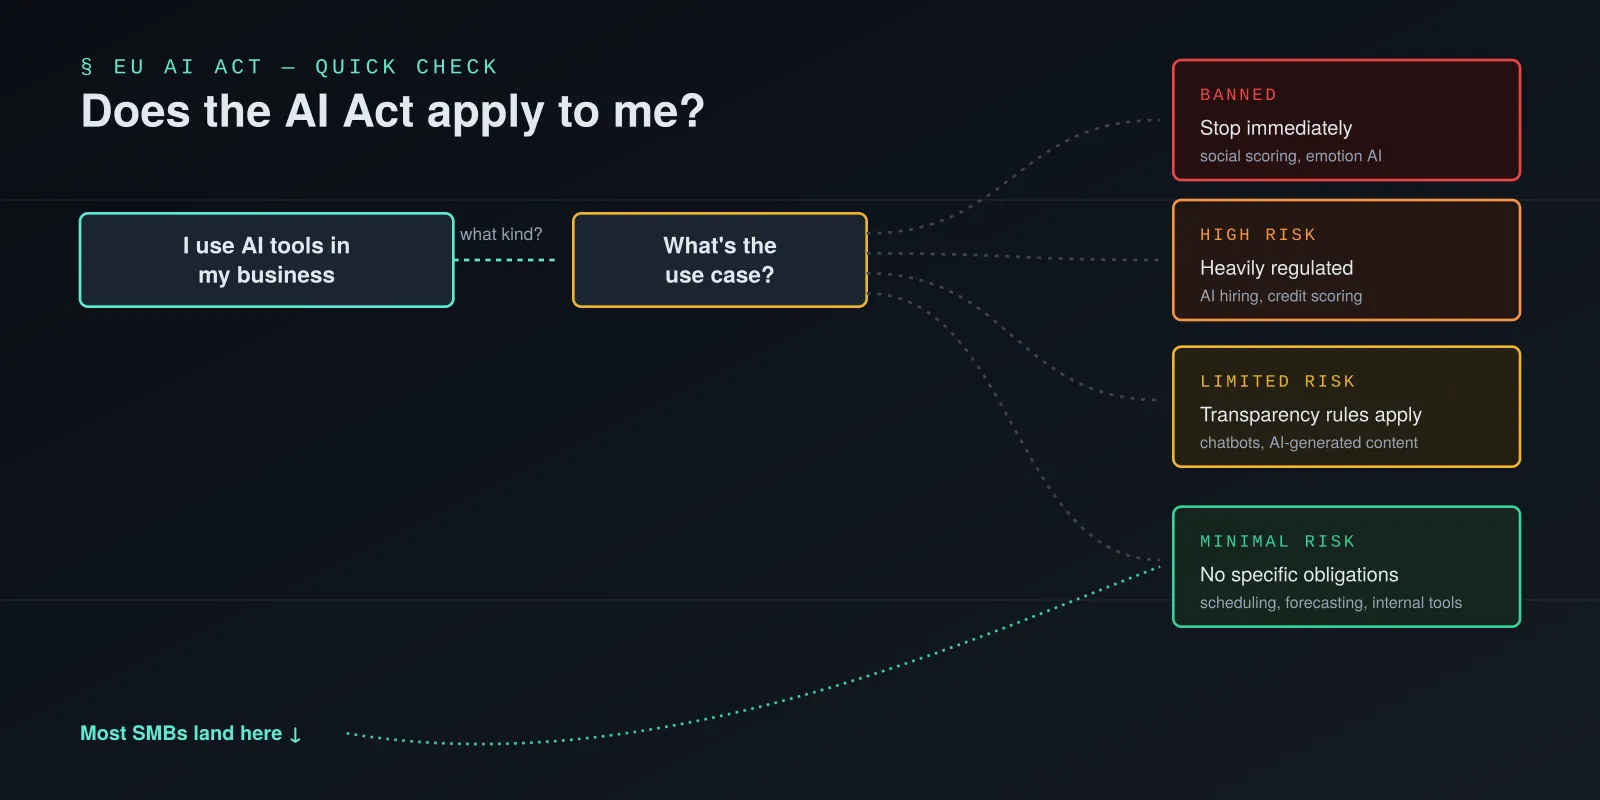
El reglamento busca que los sistemas de IA utilizados en la UE sean seguros y respeten los derechos fundamentales, sin impedir la innovación. No regula la IA como palabra de moda: establece obligaciones según el sistema, el uso previsto y el riesgo que puede plantear.
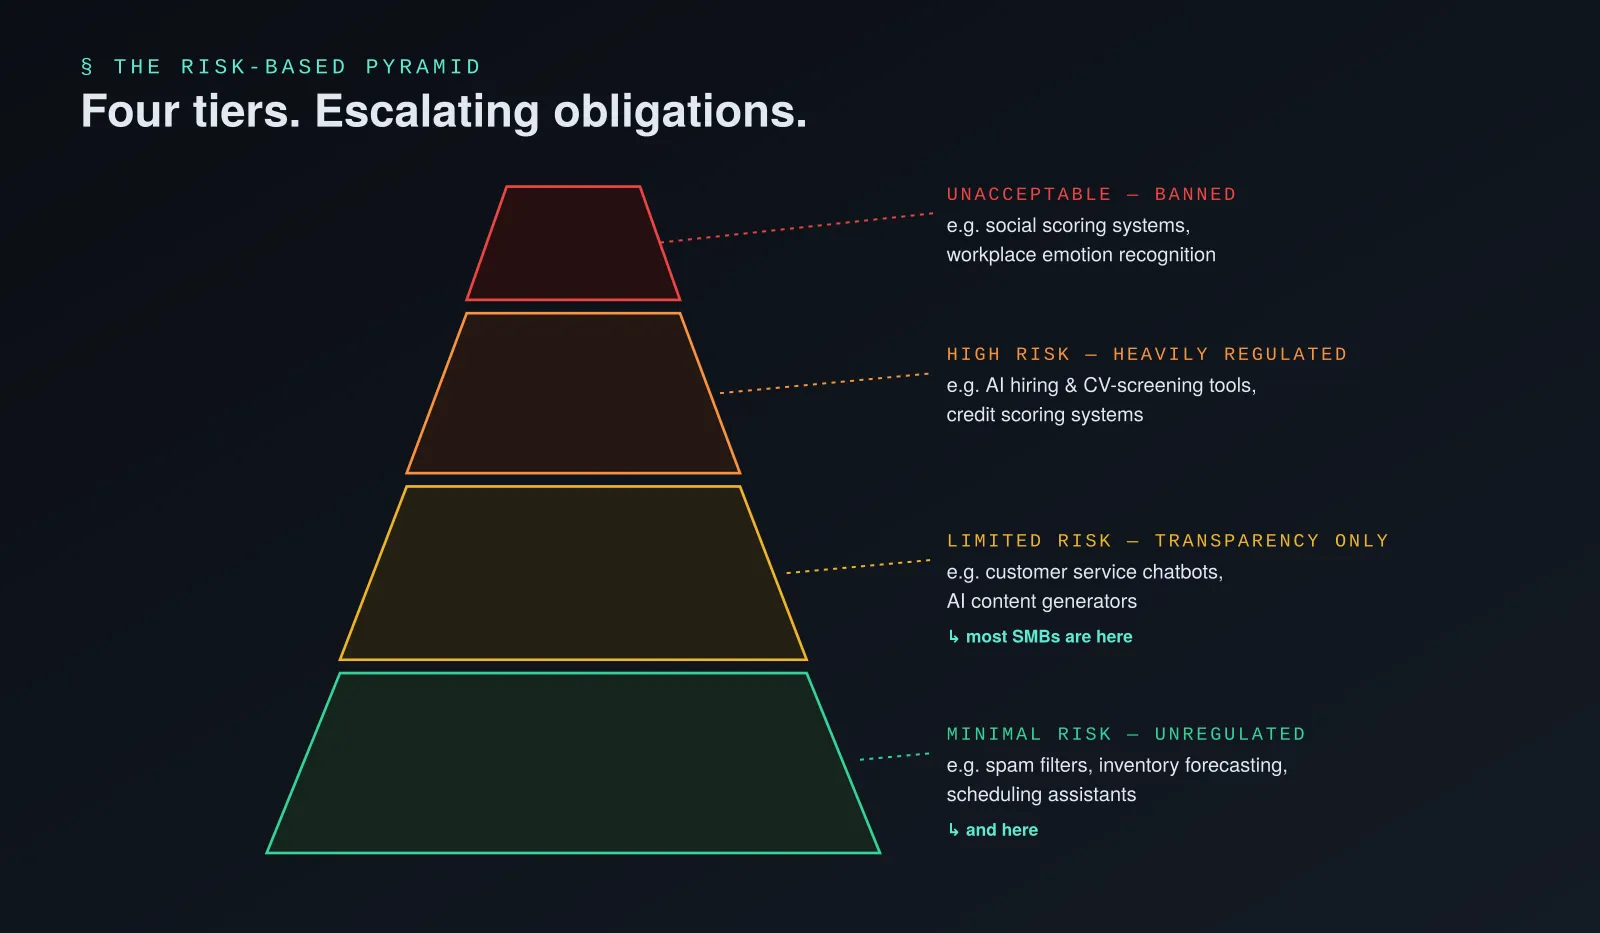
Una forma práctica de entender el marco es distinguir:
- Riesgo inaceptable: determinadas prácticas están prohibidas.
- Alto riesgo: algunos sistemas utilizados en ámbitos como empleo, educación, crédito o infraestructuras críticas están sujetos a requisitos importantes.
- Obligaciones específicas de transparencia: pueden afectar, por ejemplo, a sistemas que interactúan con personas o a determinados contenidos sintéticos.
- Usos de riesgo mínimo: muchos usos cotidianos no están sujetos a requisitos específicos de alto riesgo, aunque otras obligaciones y normas pueden seguir aplicándose.
Esta clasificación es una simplificación útil, no sustituye el análisis de cada caso. Las obligaciones pueden depender tanto del uso como del papel de tu empresa.
A quién se aplica
El reglamento distingue distintos agentes:
- Proveedores: quienes desarrollan un sistema o encargan su desarrollo y lo introducen en el mercado bajo su nombre o marca.
- Responsables del despliegue: quienes utilizan un sistema de IA bajo su autoridad en una actividad profesional. La terminología legal española emplea «responsable del despliegue» para lo que en inglés se denomina deployer.
- Importadores y distribuidores: quienes introducen o distribuyen determinados sistemas en el mercado de la UE.
Muchas pymes son responsables del despliegue: utilizan herramientas de terceros en lugar de desarrollarlas. Sus obligaciones pueden ser distintas de las del proveedor, pero no están automáticamente exentas.
El alcance también puede extenderse fuera de la UE en determinadas circunstancias, por ejemplo según dónde se utilice el sistema o su resultado. No basta con mirar dónde está domiciliada la empresa.
2. El calendario: qué estaba en vigor y qué quedaba por decidir
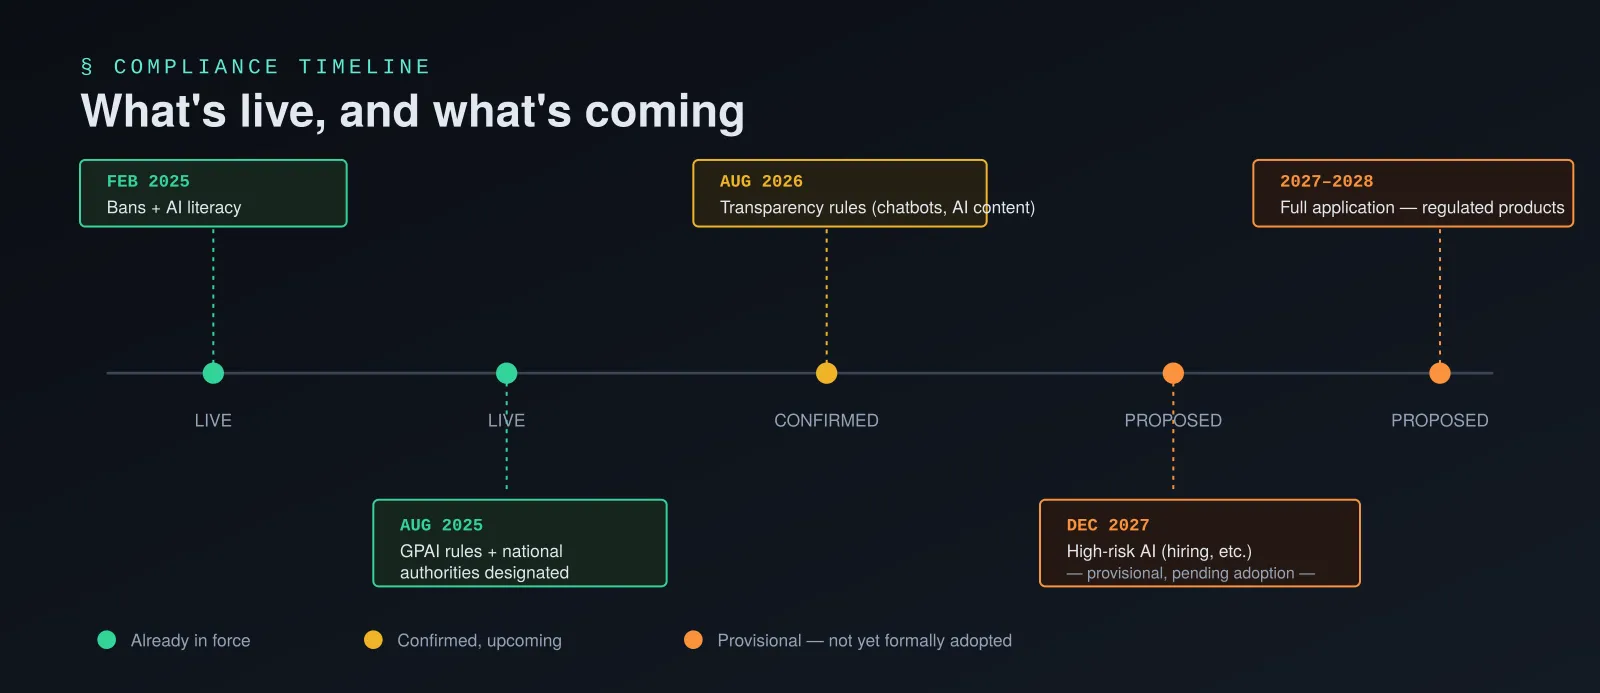
El reglamento se aplica por fases. El artículo original se actualizó en junio de 2026 y describía una propuesta de modificación de determinados plazos. Esa propuesta no debe confundirse con una modificación definitivamente aprobada. Consulta el texto vigente y las orientaciones oficiales antes de tomar decisiones.
Desde febrero de 2025
- Prácticas prohibidas, artículo 5: las prohibiciones comenzaron a aplicarse el 2 de febrero de 2025.
- Alfabetización en IA, artículo 4: proveedores y responsables del despliegue deben adoptar medidas para asegurar un nivel suficiente de conocimientos sobre IA de las personas que operan los sistemas en su nombre.
Desde agosto de 2025
Comenzaron a aplicarse determinadas obligaciones para proveedores de modelos de IA de uso general. El calendario también preveía la designación de autoridades nacionales competentes.
Obligaciones de alto riesgo y propuestas de cambio
El calendario original situaba una parte importante de las obligaciones de alto riesgo en el 2 de agosto de 2026, con otras fechas para categorías concretas. El artículo de junio de 2026 describía un acuerdo provisional asociado al paquete de simplificación denominado Digital Omnibus, que proponía aplazar ciertas obligaciones, en algunos casos hasta diciembre de 2027 o fechas posteriores.
Una propuesta o acuerdo provisional no cambia por sí solo la ley. Hasta su adopción formal, no debe tratarse como un plazo confirmado. La fecha aplicable depende del texto definitivo y del tipo de sistema; las empresas con usos sensibles deben seguir preparándose y solicitar asesoramiento actualizado.
Qué debe revisar una pyme
- Alfabetización en IA: identificar quién utiliza las herramientas y qué formación necesita.
- Prácticas prohibidas: comprobar que los usos de la empresa no encajan en ellas.
- Transparencia: revisar chatbots, asistentes de voz y determinados contenidos generados o manipulados.
- Alto riesgo: identificar especialmente herramientas de selección, evaluación de personal o solvencia y comprobar las obligaciones y fechas vigentes.
3. Las prácticas prohibidas
El artículo 5 recoge ocho categorías de prácticas prohibidas, sujetas a sus definiciones y excepciones concretas:
- Técnicas subliminales o manipuladoras que alteren sustancialmente el comportamiento de una persona y causen, o puedan causar, daños significativos.
- Explotación de vulnerabilidades asociadas, entre otros factores, a la edad, la discapacidad o determinadas situaciones sociales o económicas, cuando se den las condiciones legales.
- Puntuación social que provoque un trato perjudicial o desproporcionado en los términos previstos por la norma.
- Evaluación del riesgo de delito basada únicamente en perfiles o rasgos personales, con los matices y excepciones previstos.
- Extracción indiscriminada de imágenes faciales de internet o de grabaciones de videovigilancia para crear o ampliar bases de datos de reconocimiento facial.
- Reconocimiento de emociones en el trabajo o en centros educativos, salvo excepciones limitadas por motivos médicos o de seguridad.
- Categorización biométrica para inferir determinadas características sensibles, en los términos del reglamento.
- Identificación biométrica remota en tiempo real en espacios públicos con fines policiales, salvo excepciones estrictas.
Para una pyme convencional, la mayoría de estas prácticas quedará lejos de sus actividades. No obstante, merece especial atención cualquier herramienta que prometa analizar emociones o «nivel de implicación» de empleados mediante imágenes, voz u otras señales. Su legalidad depende de lo que haga realmente y del contexto. No basta con confiar en la descripción comercial del proveedor.
4. Alfabetización en IA: una obligación ya aplicable
El artículo 4 exige a proveedores y responsables del despliegue adoptar medidas para asegurar un nivel suficiente de alfabetización en IA entre su personal y otras personas que operen los sistemas en su nombre. La medida debe tener en cuenta sus conocimientos, experiencia, contexto y las personas afectadas.
Qué no exige de forma general
- No establece una certificación única obligatoria para todos los empleados.
- No obliga a todas las pymes a nombrar un responsable exclusivo de IA ni a crear un comité formal.
- No prescribe un único curso idéntico para todos los puestos.
Qué significa en la práctica
Las personas que utilizan IA deben entender, de forma proporcionada a su función:
- Qué hace y qué no hace la herramienta.
- Sus limitaciones, incluidos errores y respuestas inventadas.
- Las cuestiones relevantes de privacidad, confidencialidad y no discriminación.
- Cómo revisar los resultados y utilizar el sistema responsablemente en su trabajo.
Una persona que prepara borradores de correo necesita una orientación distinta de quien utiliza una herramienta para apoyar decisiones de selección. El nivel de formación debe corresponder al riesgo y al uso.
También hay un motivo práctico: un empleado sin formación puede introducir datos confidenciales en una herramienta inadecuada o confiar en una respuesta sesgada. Además del Reglamento de IA, pueden entrar en juego el RGPD, la normativa laboral u otras obligaciones.
Un punto de partida proporcionado
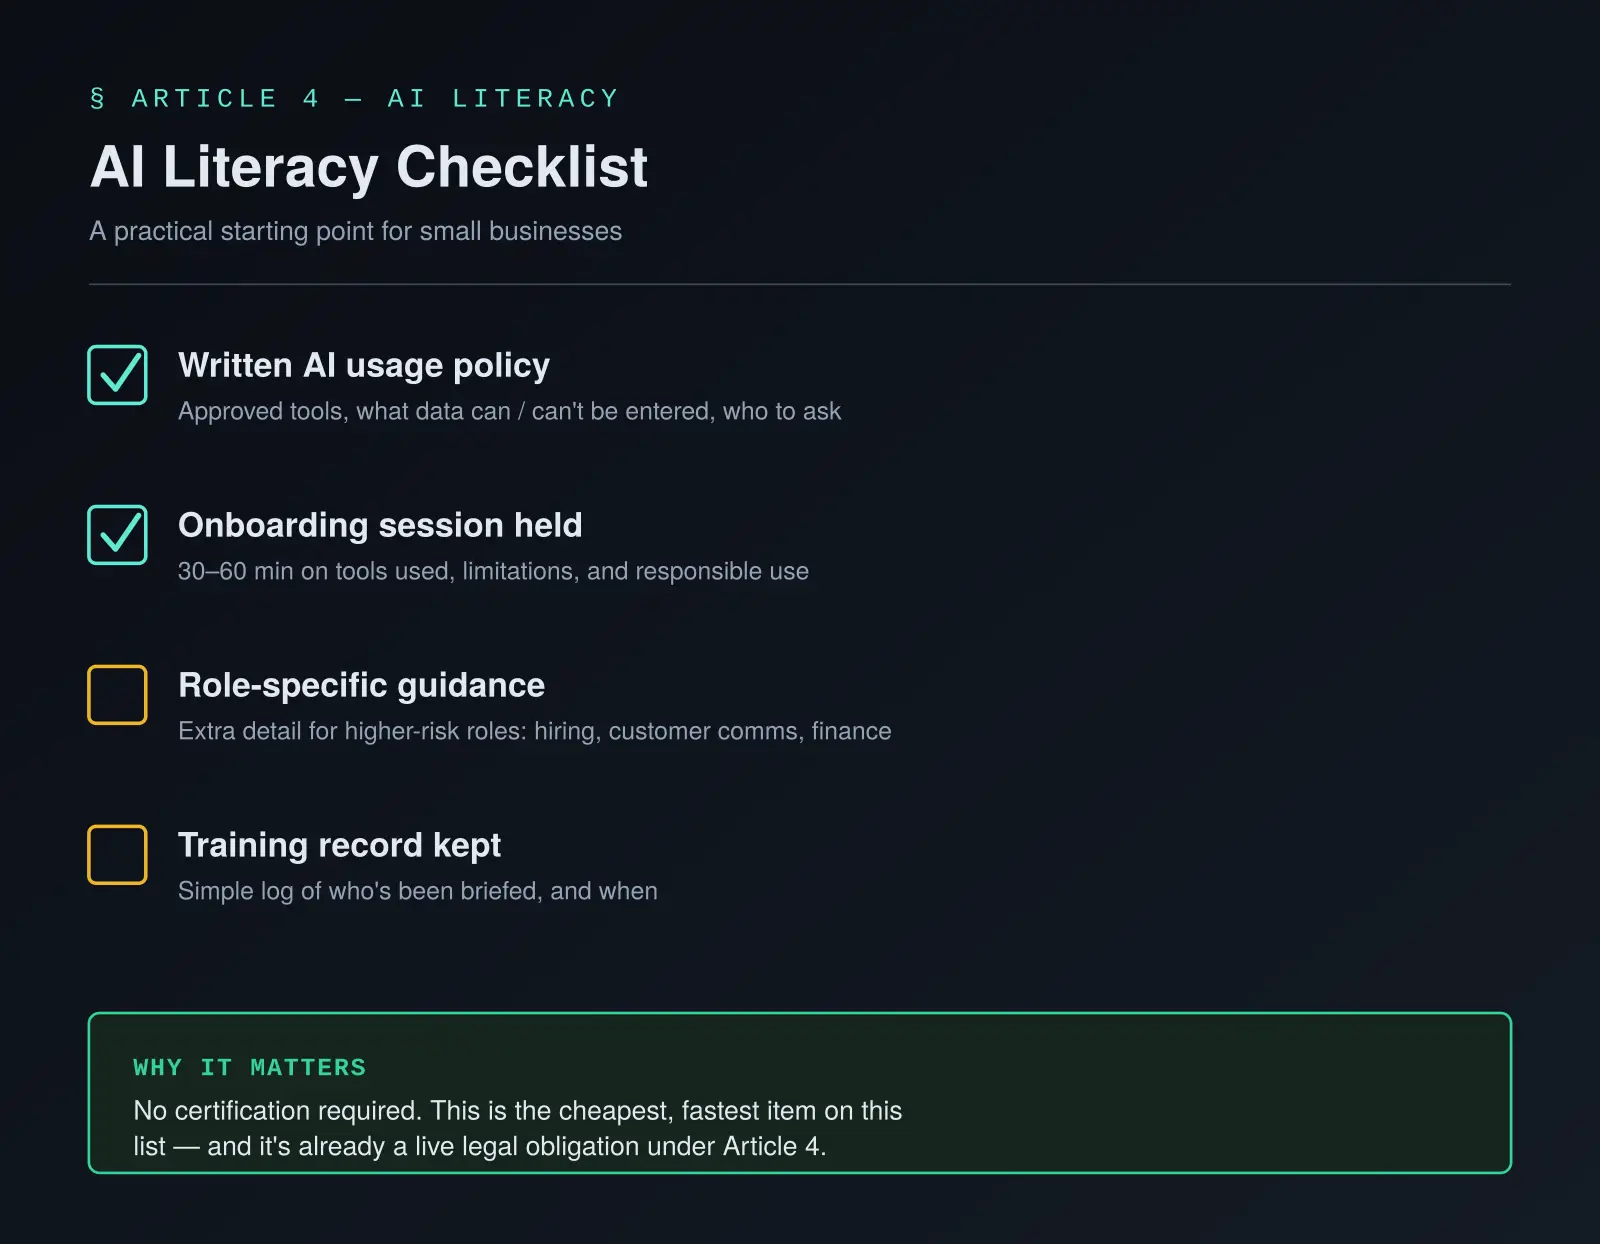
- Una política breve que indique herramientas autorizadas, datos que pueden introducirse y a quién consultar.
- Una sesión inicial de 30 a 60 minutos sobre usos, límites y revisión.
- Orientaciones específicas para funciones o casos más sensibles.
- Un registro sencillo de la formación impartida y de las personas participantes.
No se trata de acumular documentación: se trata de que el equipo sepa trabajar con criterio y pueda demostrar qué medidas ha adoptado la empresa.
5. Transparencia: qué debes comunicar cuando interviene la IA
El artículo 50 establece obligaciones de transparencia para determinados sistemas y contenidos. Su aplicación depende del tipo de sistema, del agente obligado y de las excepciones legales; conviene comprobar el texto y las orientaciones vigentes.
Chatbots y asistentes virtuales
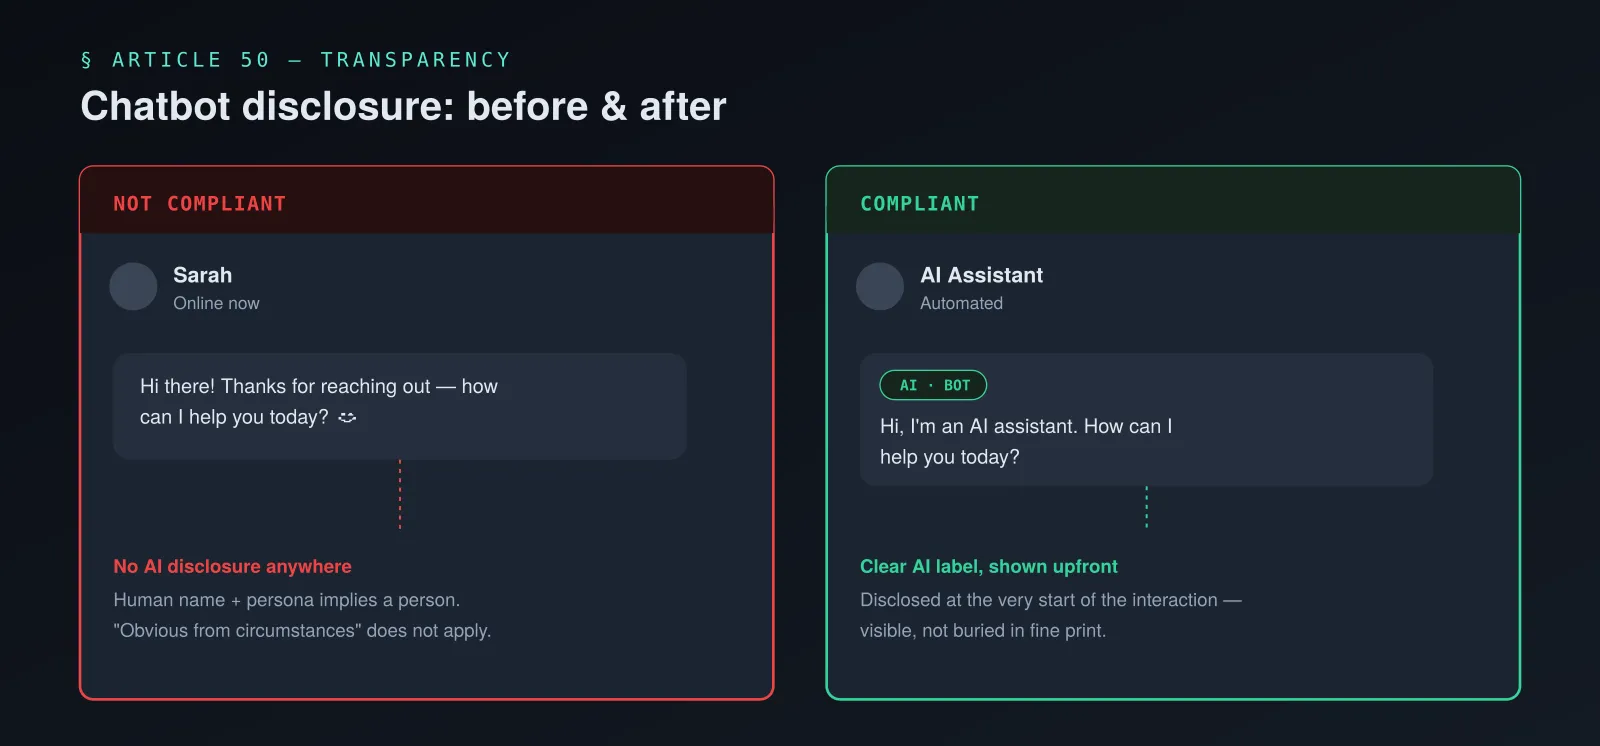
Cuando una persona interactúa directamente con un sistema de IA, puede ser necesario informarla de ello, salvo que resulte evidente según las circunstancias y las condiciones legales. Como buena práctica, un aviso claro al inicio es más útil que una referencia escondida en una política de privacidad:
«Hola, soy un asistente de IA. ¿En qué puedo ayudarte?»
Comprueba qué parte de la obligación corresponde al proveedor y cuál a tu empresa, y asegúrate de que la información sea visible en la experiencia real del cliente.
Imágenes, audio, vídeo y texto
- Contenido sintético manipulado o generado: determinadas imágenes, audios o vídeos que puedan parecer auténticos y encajen en la definición legal de ultrafalsificación o deepfake pueden requerir una indicación de su origen.
- Texto sobre asuntos de interés público: el reglamento contempla obligaciones y excepciones, entre ellas ciertos supuestos de revisión editorial y responsabilidad humana. No todo texto asistido por IA debe etiquetarse automáticamente.
- Contenido comercial: las obligaciones dependen del caso concreto. Aunque no exista un deber específico de etiquetado en todos los casos, la transparencia puede ayudar a mantener la confianza.
El uso interno de IA para redactar un borrador o resumir una reunión no implica automáticamente que debas divulgarlo a clientes. Eso no elimina otras obligaciones de protección de datos, confidencialidad o supervisión.
Lista rápida
- ¿El chatbot se identifica claramente cuando corresponde?
- ¿Utilizas imágenes o vídeos sintéticos que podrían confundirse con contenido real?
- ¿Una persona revisa de forma sustantiva y asume la responsabilidad de los artículos relevantes?
- ¿Los avisos son visibles y comprensibles?
6. IA de alto riesgo: cuándo puede afectar a una pequeña empresa
Los requisitos de alto riesgo no se aplican a todas las herramientas. El anexo III y otras disposiciones identifican categorías concretas. Entre las más relevantes para una pyme pueden estar determinados sistemas utilizados para:
- Selección de personal, clasificación de candidaturas o evaluación y gestión de empleados.
- Evaluación de la solvencia de personas físicas en los supuestos previstos.
- Evaluación de riesgos y fijación de precios en seguros de vida y salud.
- Determinados usos educativos, como la evaluación de resultados.
La clasificación depende del sistema y de sus condiciones de uso: no toda función de recursos humanos es automáticamente de alto riesgo. Si utilizas una herramienta de este tipo, identifica tu papel y revisa los requisitos aplicables, que pueden incluir uso conforme a las instrucciones, supervisión humana, seguimiento, documentación y, en determinados casos, una evaluación de impacto sobre los derechos fundamentales.
Para muchas pymes, el uso de IA en redacción, organización o atención al cliente no activará por sí mismo el régimen de alto riesgo. Pero la selección de personal es un punto que merece especial atención. No des por hecho un aplazamiento de plazos sin comprobar que se ha aprobado y que afecta a tu caso.
7. Medidas y apoyo para pymes
El reglamento reconoce la necesidad de que los requisitos sean proporcionados y contempla medidas para facilitar la participación de pymes y empresas emergentes. Entre ellas pueden encontrarse orientaciones, apoyo documental y acceso a espacios controlados de pruebas regulatorias o sandboxes, según las condiciones aplicables.
El artículo original también describía propuestas de 2026 para ampliar determinadas medidas de simplificación a empresas de mayor tamaño. Esas propuestas deben comprobarse en el texto definitivo; no deben presentarse como derecho vigente sin confirmación.
La idea práctica es sencilla: una pequeña asesoría que utiliza IA para preparar borradores no ocupa el mismo lugar en la cadena de valor ni afronta necesariamente las mismas obligaciones que una empresa que desarrolla sistemas de diagnóstico médico. Aun así, cada organización debe conocer las que le corresponden.
8. Sanciones: cómo interpretar las cifras
El reglamento establece distintos niveles máximos de sanción. El artículo original citaba las siguientes cifras generales; la aplicación concreta, incluidas las reglas especiales para pymes y empresas emergentes, debe revisarse en el artículo 99 y en el marco vigente:
Estas cifras no son multas automáticas. La autoridad debe valorar los hechos y los criterios aplicables, como naturaleza, gravedad, duración y tamaño de la empresa. El reglamento establece reglas específicas para pymes y empresas emergentes; no conviene extrapolar sin más el cálculo de una gran multinacional.
Tampoco sería prudente prometer que el riesgo de sanción es «muy bajo» para cualquier empresa. Depende del uso y del incumplimiento. Además de una posible sanción, pueden existir daños reputacionales, reclamaciones o responsabilidades bajo otras normas.
La respuesta proporcionada es identificar riesgos, documentar las medidas adoptadas y buscar asesoramiento especializado cuando el uso sea sensible.
9. Mitos frecuentes
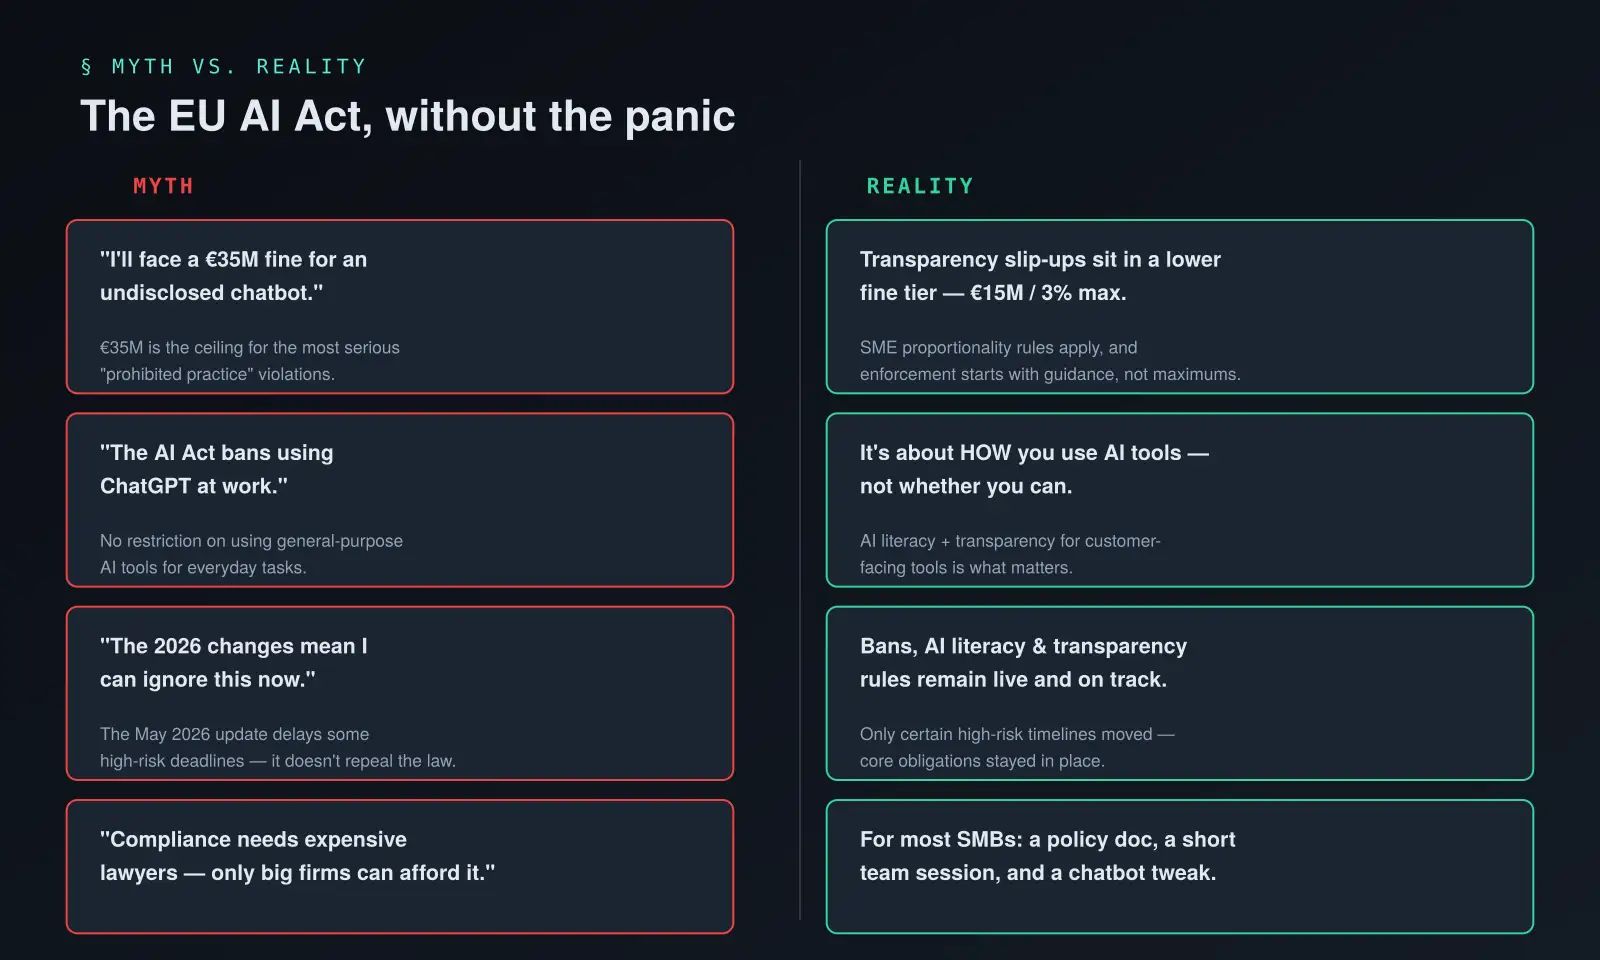
«El reglamento prohíbe usar ChatGPT en la empresa»
Falso. El uso empresarial de asistentes de IA no está prohibido de forma general. Importan el uso concreto, los datos y las obligaciones aplicables.
«Toda empresa que usa IA debe registrarse ante la UE»
Falso en términos generales. Las obligaciones de registro se relacionan con determinados sistemas y agentes; no todo negocio que utiliza un chatbot debe registrarse.
«Si no revelo cualquier uso de IA, me multarán con 35 millones»
Engañoso. Las categorías de infracción y sus máximos son distintas. Las obligaciones de transparencia no equivalen automáticamente a las prácticas prohibidas.
«La norma no me afecta porque mi empresa está fuera de la UE»
No necesariamente. El reglamento puede tener alcance extraterritorial en determinadas circunstancias. Hay que analizar dónde se introduce o utiliza el sistema y dónde se utiliza su resultado.
«La alfabetización en IA exige certificar a toda la plantilla»
Falso. La norma exige medidas proporcionadas para un nivel suficiente de conocimientos, no una certificación única universal.
«Los cambios propuestos en 2026 significan que la norma ha desaparecido»
Falso. Las propuestas de modificación de plazos no eliminan las obligaciones que ya están en vigor. Debe comprobarse qué se ha adoptado formalmente.
«Cumplir exige siempre un gran equipo de abogados y consultores»
No siempre. Para usos sencillos, una política clara, formación y revisión de proveedores pueden ser un buen comienzo. Los sistemas de alto riesgo o los casos complejos sí pueden requerir asesoramiento especializado.
10. Plan de acción para una pyme
Paso 1: haz inventario
Anota dónde se utiliza IA: chatbots, creación de contenidos, herramientas de agenda, automatización, recursos humanos, atención al cliente y funciones integradas en plataformas de marketing o gestión. Incluye quién usa cada herramienta y qué datos recibe.
Paso 2: revisa las prácticas prohibidas
Comprueba la lista del artículo 5, prestando especial atención a herramientas de vigilancia o análisis de empleados. Si tienes dudas, no actives el sistema hasta aclararlas.
Paso 3: establece una formación básica
Redacta una política breve, organiza una sesión adaptada al equipo y registra las medidas adoptadas. Añade orientaciones específicas para puestos con mayor exposición.
Paso 4: revisa la transparencia hacia clientes
Examina los avisos del chatbot, las imágenes y vídeos sintéticos y los procesos de revisión editorial. Ajusta las comunicaciones según el uso y la obligación aplicable.
Paso 5: identifica usos potencialmente de alto riesgo
Separa los sistemas utilizados en selección, evaluación de empleados, solvencia u otros ámbitos sensibles. Comprueba su clasificación, el calendario vigente, las instrucciones del proveedor y la necesidad de asesoramiento adicional.
Paso 6: mantén un registro sencillo
Documenta herramientas, responsables, decisiones, formación y revisiones. El objetivo es poder entender y demostrar qué medidas se han tomado, no crear burocracia innecesaria.
Conclusión: preparación, no alarma
El Reglamento europeo de IA es una norma vinculante y algunas de sus disposiciones ya se aplicaban cuando se escribió el artículo original. Su enfoque pretende graduar las obligaciones según el riesgo y el papel de cada agente.
Para muchas pymes, el primer paso no es un proyecto jurídico de gran envergadura: es conocer los usos reales de IA, formar al equipo, proteger los datos, revisar la transparencia y detectar los casos que necesitan un análisis más profundo.
Hecho con cuidado, ese trabajo no es un añadido artificial a la adopción de IA. Es parte de implantarla de forma responsable.
Fuentes
El artículo original se apoyó en las siguientes fuentes, consultadas hasta junio de 2026. Algunas tratan propuestas o interpretaciones que pueden haber cambiado:
- Legalnodes, EU AI Act 2026 Updates: Compliance Requirements and Business Risks.
- Latham & Watkins, AI Act Update: EU Resolves to Change Rules and Extend Deadlines.
- Software Improvement Group, A Comprehensive EU AI Act Summary.
- Fisher Phillips, EU Overhauls AI Act Just Before Key Deadline.
- Legiscope, EU AI Act Deadlines 2026–2027.
- IJONIS, EU AI Act for SMEs: Obligations, Deadlines, and Checklist.
- Flap Consulting, Cumplimiento de la Ley de IA de la UE.
- Modulos AI, EU AI Act Prohibited Practices.
- EU AI Act Explorer, artículo 5.
- EU AI Compass, prácticas prohibidas del artículo 5.
- Arthur Cox, directrices de la Comisión sobre prácticas prohibidas.
- Travers Smith, obligación de alfabetización en IA.
- Crowell & Moring, alfabetización en IA y recursos humanos.
- Delbion, artículo 4: alfabetización en IA.
- Iternal AI, artículo 4: formación en IA.
- EU AI Act Explorer, artículo 50.
- EU AI Act Explorer, guía de las normas de transparencia.
- Bird & Bird, proyecto de código de buenas prácticas sobre transparencia.
- EU AI Compass, artículo 50: transparencia y etiquetado.
- EU AI Act, Transparency Obligations.
Este artículo se ofrece con fines informativos y no constituye asesoramiento jurídico. La normativa y su interpretación pueden cambiar. Las empresas con dudas concretas, especialmente sobre empleo, solvencia u otros usos sensibles, deben consultar a un profesional cualificado.
Ayudo a pequeñas y medianas empresas a adoptar IA de forma práctica y responsable, incluidos los aspectos de formación y gobernanza tratados en esta guía. [Realiza la evaluación gratuita de preparación para la IA] para conocer la situación de tu empresa.
Last updated: