EU's AI-forordning: Hvad den egentlig betyder for din lille virksomhed (En letlæselig guide til 2026 og frem)
Sidst opdateret: juni 2026
Introduktion: Loven, ingen fortalte dig om
Hvis du driver en lille eller mellemstor virksomhed i Europa — eller sælger til europæiske kunder — er der ny lovgivning, der måske allerede gælder for dig, uanset om du har hørt om den eller ej.
Den hedder EU's AI-forordning (formelt Forordning (EU) 2024/1689), og den er verdens første omfattende lov, der specifikt regulerer kunstig intelligens. Den trådte i kraft i august 2024, og dens regler rulles nu ud i faser frem mod 2027 og derefter.
Her er den ubehagelige sandhed: de fleste ejere af små virksomheder har aldrig læst den, mange har aldrig hørt om den, og overraskende mange er allerede underlagt nogle af dens forpligtelser uden at indse det. Hvis dit team bruger ChatGPT, en kundeservice-chatbot, et AI-drevet ansættelsesværktøj eller AI-genereret markedsføringsindehold — taler denne lov til dig.
"Hvis din virksomhed bruger et AI-system — og det gør den næsten helt sikkert, selv hvis du ikke er klar over det — har du muligvis allerede en juridisk forpligtelse under denne forordning. Det er ikke en anbefaling. Det er lov."
Den gode nyhed? For langt de fleste små virksomheder er EU's AI-forordning langt mindre skræmmende, end overskrifterne antyder. De fleste SMV'er bygger ikke farlige AI-systemer — de bruger hverdagsværktøjer som chatbots, skriveassistenter og planlægningssoftware. For disse anvendelsestilfælde er forpligtelserne beskedne, håndterbare og kan ofte koges ned til sund fornuft: vær transparent over for dine kunder, træn dit personale, og brug ikke AI til at manipulere eller diskriminere imod folk.
Denne artikel vil guide dig igennem, trin for trin og uden det juridiske jargon, præcis hvad AI-forordningen er, hvem den gælder for, hvad du faktisk skal gøre, hvad de reelle risici og bøder er, og hvilke "skræmmende" påstande om den simpelthen er myter.
Del 1: Hvad er EU's AI-forordning egentlig?
Det store billede
EU's AI-forordning er en forordning — ikke en retningslinje eller en anbefaling, men bindende lov — vedtaget af Den Europæiske Union i 2024. Dens kernformål er at sikre, at AI-systemer, der bruges i EU, er sikre, transparente, ikke-diskriminerende og respekterer grundlæggende rettigheder, mens innovation stadig kan blomstre.
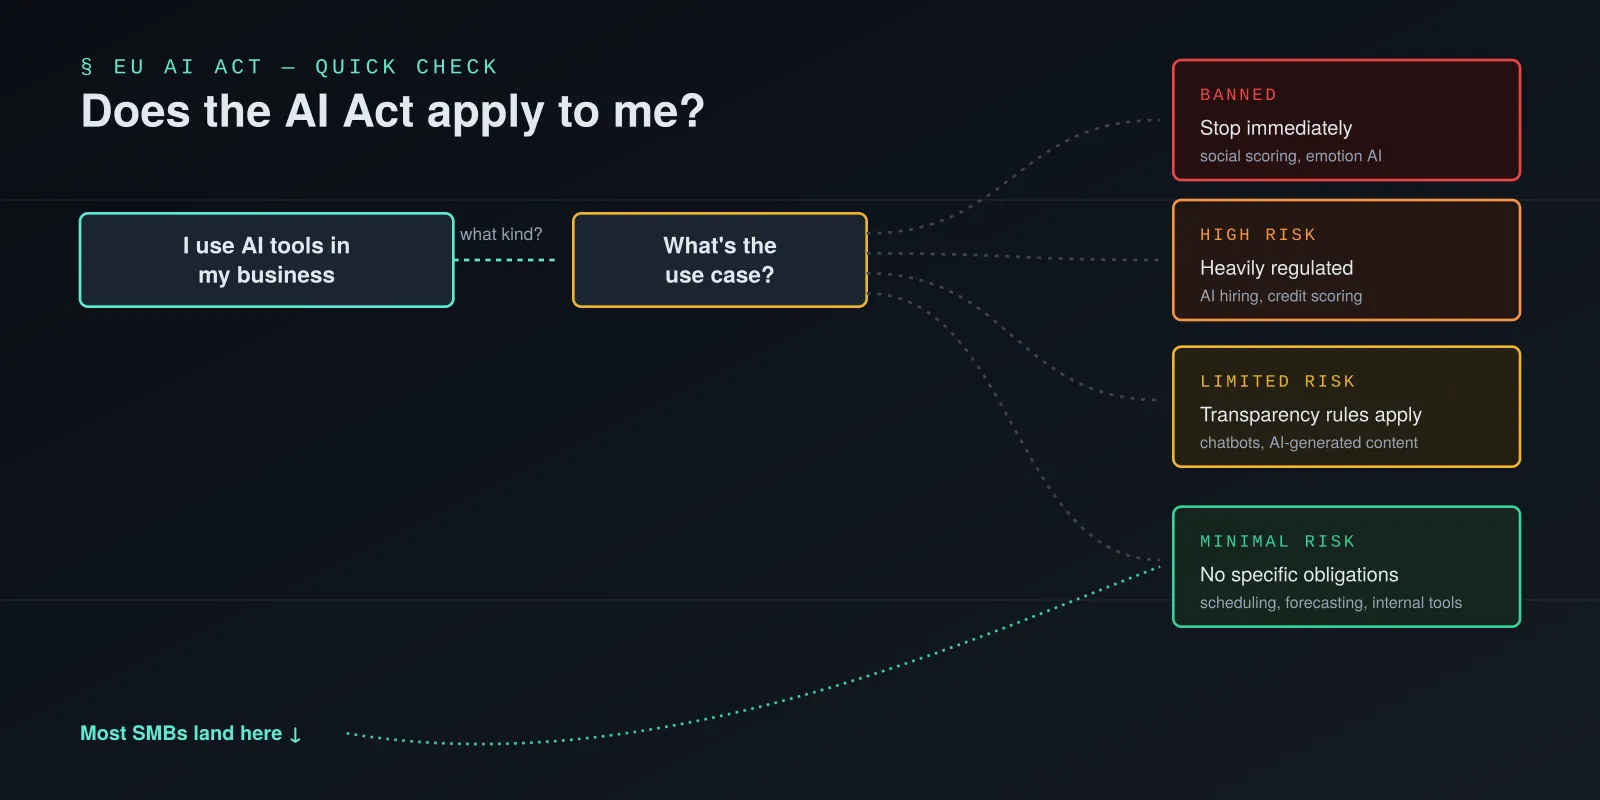
Forordningen regulerer afgørende ikke "AI" som et buzzword. Den regulerer specifikke anvendelser af AI-systemer baseret på den risiko, de udgør for folk. Dette er det absolut vigtigste begreb at forstå, fordi det bestemmer næsten alt andet: hvilke regler der gælder for dig, afhænger fuldstændigt af hvad du bruger AI til, ikke af det faktum, at du bruger AI overhovedet.
Risikobaserede pyramiden
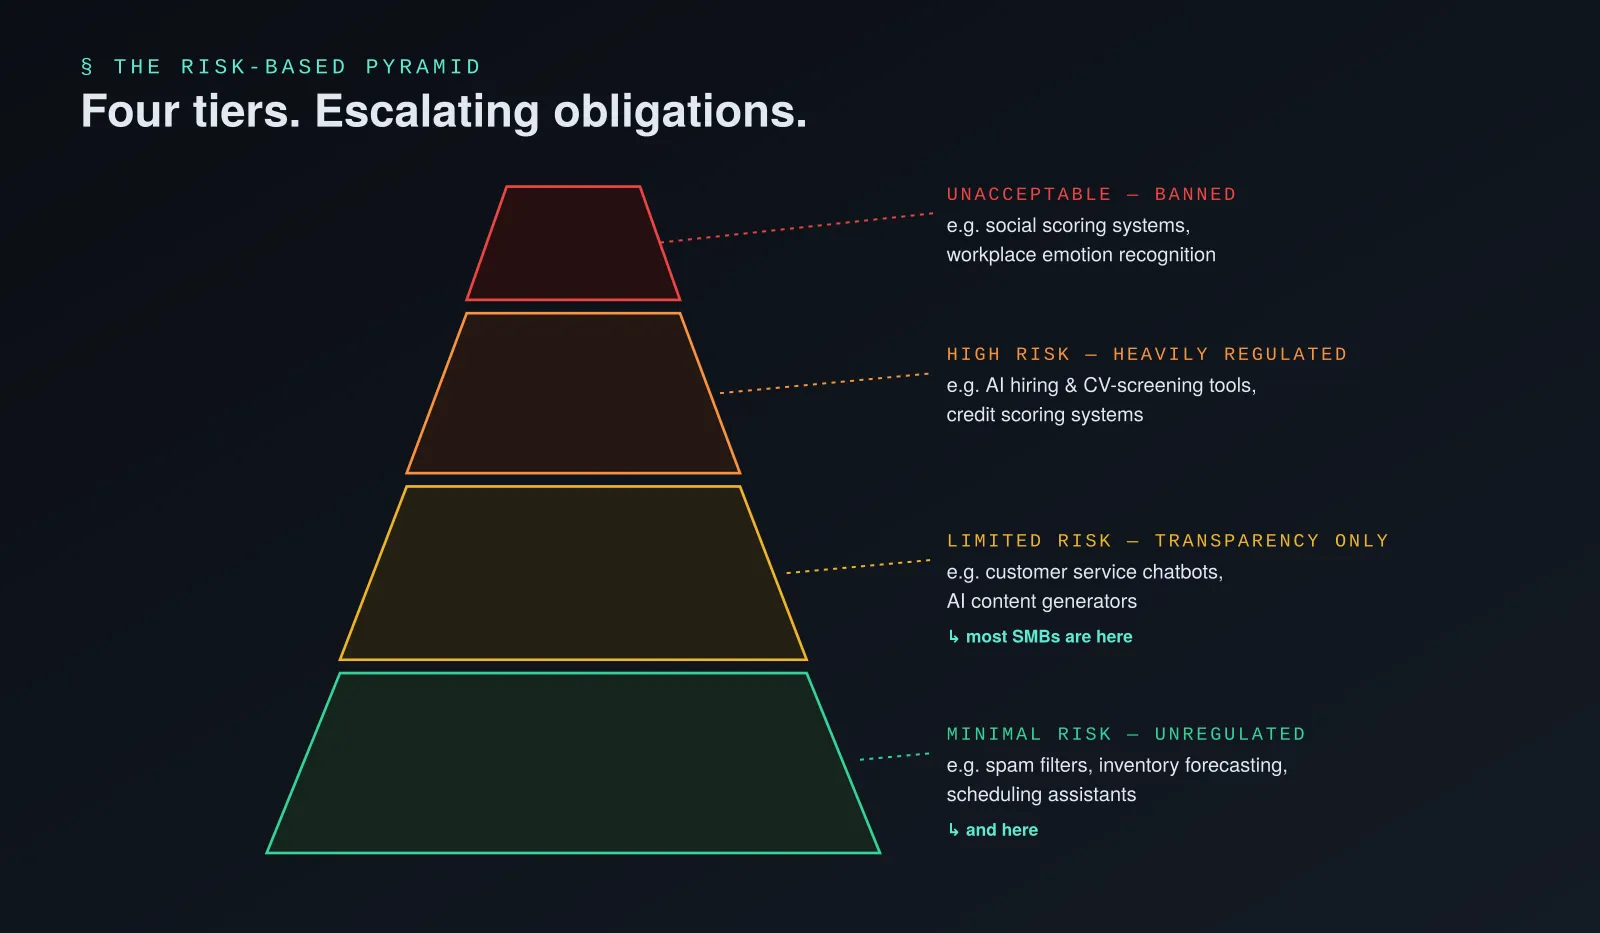
AI-forordningen sorterer AI-systemer i fire niveauer:
- Uacceptabel risiko → Forbudt helt. En kort liste over AI-praksisser, der anses for så skadelige for grundlæggende rettigheder, at de simpelthen er forbudt i hele EU, uden undtagelse. (Mere om dette nedenfor — listen er kortere og mere specifik, end folk antager.)
- Høj risiko → Kraftigt reguleret. AI-systemer brugt på områder som ansættelsesbeslutninger, kreditvurdering, uddannelse, retshåndhævelse og kritisk infrastruktur. Disse kommer med betydelige forpligtelser: dokumentation, risikostyring, menneskelig tilsyn og registrering.
- Begrænset risiko → Transparenskrav. Det er her, de fleste små virksomheder befinder sig. Tænk på chatbots, AI-genereret indhold og systemer, der interagerer direkte med folk. Forpligtelsen her handler primært om videregivelse — at fortælle folk, at de har med AI at gøre.
- Minimal risiko → I det væsentlige ureguleret. Det overvældende flertal af hverdags-AI-brug — spamfiltre, lagerprediktering, planlægningsværktøjer, intern produktivitetssoftware — falder her, uden specifikke forpligtelser ud over generel god praksis.
"Rammeværket differentierer AI-systemer efter den potentielle skade, de kan udgøre, og pålægger eskalerende forpligtelser, hvor risiciene stiger — ikke ud fra teknologien selv, men ud fra hvad den bruges til."
Hvem gælder den for?
Her er det, mange ejere af små virksomheder bliver forvirrede, så lad os være præcise. Forordningen skelner mellem forskellige roller i "AI-værdikæden":
- Udbydere — virksomheder, der udvikler AI-systemer eller lader dem udvikle og bringer dem på markedet (f.eks. en softwarevirksomhed, der bygger et AI-ansættelsesværktøj).
- Implementere — virksomheder, der anvender et AI-system i forbindelse med deres professionelle aktiviteter (f.eks. en lille virksomhed, der bruger det ansættelsesværktøj til at screene kandidater).
- Importører og distributører — virksomheder, der bringer AI-systemer fra lande uden for EU ind på EU-markedet, eller distribuerer dem inden for det.
Nøglepointen er: de fleste små virksomheder er "implementere", ikke "udbydere". I bygger ikke AI — I bruger AI-værktøjer bygget af en anden (OpenAI, Microsoft, Google, en chatbot-leverandør, en HR-softwarevirksomhed osv.). Implementere har generelt lettere forpligtelser end udbydere, men de er ikke undtaget.
Og vigtigt er det, at forordningen gælder baseret på hvor AI-systemet bruges, eller hvor dets output påvirker folk — ikke baseret på, hvor din virksomhed har hjemsted. Hvis du er en USA-baseret virksomhed, der sælger til EU-kunder og bruger AI i den proces, kan forordningen også gælde for dig.
Del 2: Tidslinjen — hvad er allerede i kraft, og hvad kommer?
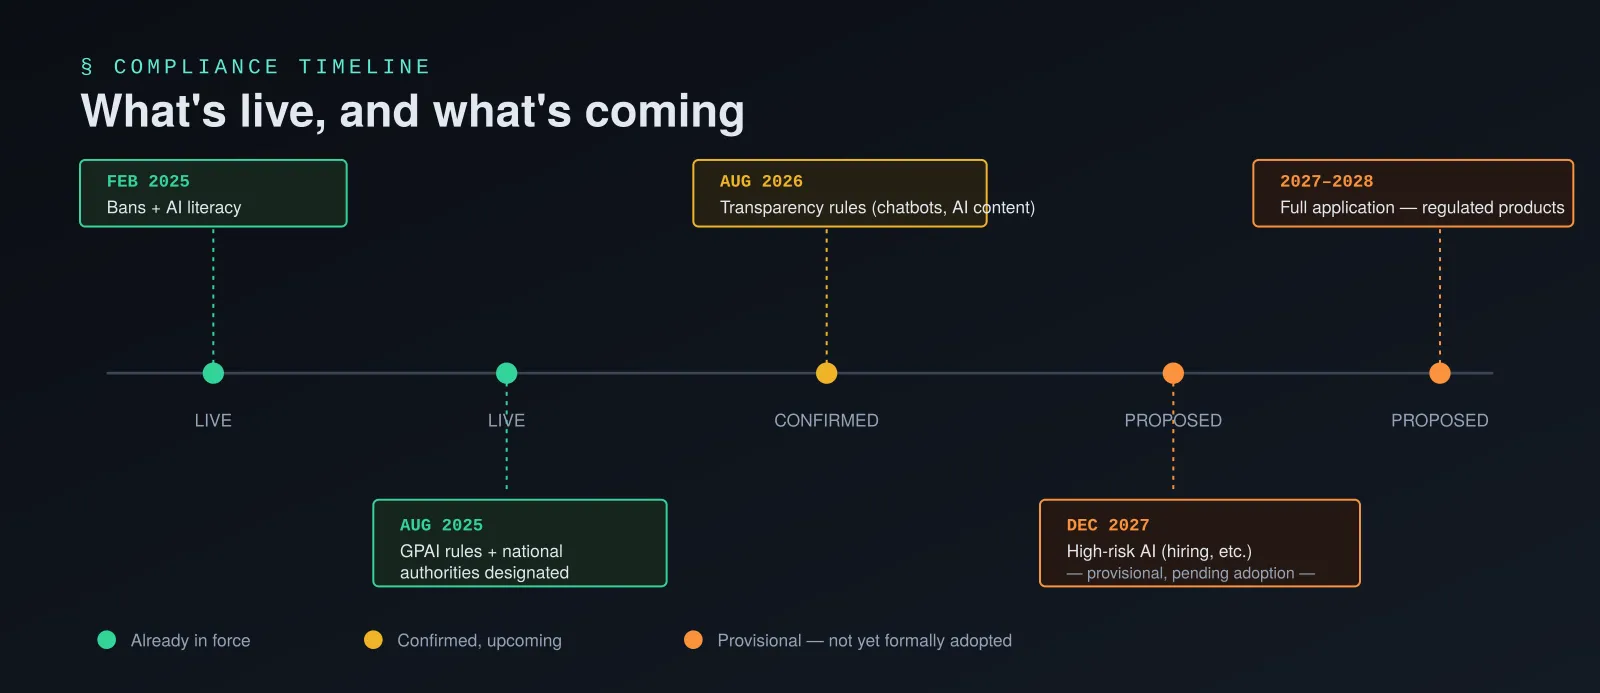
AI-forordningen trådte ikke i kraft på én gang. Den rulles ud over ca. tre år, og — vigtigt — tidslinjen er for nylig ændret. I maj 2026 nåede EU-lovgivere til en foreløbig aftale om at revidere udrulningen markant, der skubber nogle af de mest byrdefulde deadlines tilbage og giver lettelse til flere virksomheder. Her er, hvor tingene aktuelt står:
Allerede i kraft (siden februar 2025)
- Forbudte praksisser (artikel 5) — den korte liste over forbudte AI-anvendelser. Disse har været håndhævet siden 2. februar 2025, med sanktioner der gælder siden august 2025.
- AI-literacy-forpligtelse (artikel 4) — kravet om, at personale, der bruger AI-systemer, har et "tilstrækkeligt niveau af AI-literacy". Dette er også i kraft, selv om håndhævelse fuldt ud begynder, når nationale myndigheder er operationelle.
I kraft siden august 2025
- Forpligtelser for udbydere af "almennyttige AI-modeller" (tænk: de virksomheder bag store sprogmodeller som GPT, Claude eller Gemini) — transparens- og dokumentationskrav på modelleverandørniveau.
- Medlemsstater var forpligtet til at udpege nationale håndhævelsesmyndigheder.
Det store skift: høj-risiko-forpligtelser forsinket
Oprindeligt var størstedelen af forpligtelserne for høj-risiko AI-systemer sat til at gælde fra 2. august 2026. Men efter den foreløbige aftale fra maj 2026 (ofte omtalt som "Digital Omnibus"-forenklingsdrøftelserne) er håndhævelsen af høj-risiko AI-regler blevet udskudt med ca. 16 måneder, med den nye målsato december 2027 for mange høj-risiko-forpligtelser — herunder, bemærkelsesværdigt, AI-systemer brugt i ansættelsesbeslutninger (ansættelse, overvågning, forfremmelse og afskedigelse).
"Denne 16-måneders forlængelse repræsenterer et strategisk vindue for europæiske virksomheder — særligt mindre og mellemstore — til at opbygge governance-rammer uden presset fra øjeblikkelig håndhævelse."
Det er vigtigt at understrege: som vi skriver dette, er dette en foreløbig aftale, ikke endelig lov. Europa-Parlamentet og Rådet skal stadig formelt vedtage det. Indtil det sker, er den oprindelige deadline 2. august 2026 teknisk set stadig det juridiske udgangspunkt. Virksomheder bør behandle forlængelsen som sandsynlig men endnu ikke sikker, og fortsætte med at forberede sig frem for at antage, at deadline er forsvundet.
Fuld anvendelse: 2027–2028
De mest vidtrækkende bestemmelser — herunder høj-risiko AI integreret i regulerede produkter (maskiner, medicinsk udstyr osv.) — forventes nu at gælde fra 2. august 2027, med nogle produktintegrerede høj-risiko-regler potentielt skifter til 2028 under de foreslåede revisioner.
Hvad dette praktisk betyder for en lille virksomhed
For langt de fleste SMV'er — der bruger mainstream AI-værktøjer til kundeservice, indhold, markedsføring og drift — er de mest relevante deadlines lige nu:
- AI-literacy (artikel 4) — allerede en live forpligtelse. Du bør adressere dette nu.
- Transparensregler for chatbots og AI-genereret indhold (artikel 50) — generelt knyttet til datoen 2. august 2026.
- Forbudte praksisser (artikel 5) — allerede håndhævet; tjek, at du ikke utilsigtet gør nogen af disse (dækket nedenfor — det er en kort liste, og de fleste virksomheder er slet ikke i nærheden).
- Høj-risiko-forpligtelser — kun relevante, hvis du bruger AI til ting som automatiserede ansættelsesbeslutninger, kreditvurderinger eller medarbejderovervågning/-præstationsevaluering. Hvis det er tilfældet, har du nu sandsynligvis til december 2027 (afventer formel bekræftelse), men det anbefales kraftigt at begynde governance-arbejdet nu.
Del 3: De otte ting, du ikke må gøre — forbudte AI-praksisser
Lad os starte med den korteste og klareste del af loven: ting der er forbudt udtrykkeligt, uden nogen compliance-vej og ingen henstandsperiode. Fra redaktionens deadline forbyder artikel 5 otte kategorier af AI-praksis:
- Subliminal eller manipulerende AI, der forvrænger en persons adfærd på måder, der forårsager dem (eller sandsynligvis vil forårsage dem) betydelig skade — f.eks. AI designet til at udnytte psykologiske svagheder til at skubbe nogen til et køb, de ellers ikke ville foretage, og som skader dem.
- Udnyttelse af sårbarheder hos børn, mennesker med handicap eller mennesker i bestemte socioøkonomiske situationer, på måder der forårsager skade.
- Social scoring — evaluering eller klassificering af folk baseret på deres sociale adfærd eller personlige karakteristika på måder, der fører til uretfærdig eller uforholdsmæssig behandling i ikke-relaterede sammenhænge.
- Prædiktiv politiarbejde baseret udelukkende på profilering — brug af AI til at vurdere en persons sandsynlighed for at begå en forbrydelse baseret udelukkende på personlighedstræk eller karakteristika (uden anden konkret evidens).
- Umålrettet skrabning af ansigtsfotos til at opbygge eller udvide ansigtsgenkendelsesdatabaser ("Clearview AI"-scenariet — skrabning af fotos fra sociale medier eller internettet til at bygge et ansigtsgenkendelsesværktøj).
- Følelsesregistrering på arbejdspladsen eller i uddannelsesinstitutioner (med snævre undtagelser til sundheds- og sikkerhedsformål).
- Biometrisk kategorisering, der udleder følsomme egenskaber — race, politiske holdninger, religiøse overbevisninger, seksuel orientering osv. — fra en persons biometriske data.
- Realtids fjernbiometrisk identifikation i offentlige rum til retshåndhævelsesformål, undtagen i snævert definerede, alvorlige omstændigheder (f.eks. søgning efter et forsvundet barn eller forebyggelse af en overhængende terroristtrussel).
"Artikel 5 håndhæver otte absolutte AI-forbud. Der eksisterer ingen compliance-vej. Øjeblikkelig ophør er den eneste lovlige mulighed."
Hvad dette praktisk betyder for dig
Vær ærlig: hvor mange små virksomheder gør noget af dette? Næsten ingen. Hvis du driver et marketingbureau, en lokal forretning, et konsulentfirma, en håndværksvirksomhed eller en professionel servicevirksomhed, er du højst usandsynlig at være i nærheden af disse forbud.
Det ene område, der er værd at et øjebliks tanke, er nr. 6 (følelsesregistrering på arbejdspladsen). Hvis du har overvejet AI-værktøjer, der analyserer medarbejderes ansigtsudtryk, stemmeleje eller "engagementsniveauer" under møder eller opkald — er det nu forbudt i EU, med meget begrænsede undtagelser. Leverandører, der sælger "medarbejder-sentiment-AI" til overvågningsformål, bør rejse et rødt flag.
Ud over det — hvis din AI-brug handler om kundeservice, indholdsskabelse, planlægning, markedsføring eller backoffice-automatisering, kan du sætte hele dette afsnit til side med tillid.
Del 4: AI-literacy — forpligtelsen, der allerede er i kraft (og de fleste virksomheder ikke kender til)
Dette er sandsynligvis den mest underrapporterede del af AI-forordningen, og den, der er mest direkte relevant for enhver virksomhed, der bruger AI-værktøjer — inklusiv din.
Artikel 4 kræver, at udbydere og implementere af AI-systemer sikrer et "tilstrækkeligt niveau af AI-literacy" blandt deres personale og alle andre, der opererer AI-systemer på deres vegne (dette kan inkludere kontrahenter og tjenesteudbydere).
"Artikel 4 kræver, at organisationer træffer foranstaltninger til at sikre et tilstrækkeligt niveau af AI-literacy, både hos deres personale og 'andre personer, der beskæftiger sig med driften og anvendelsen af AI-systemer på deres vegne'."
Hvad det ikke kræver
For straks at dæmpe enhver panik:
- Der er intet krav om at teste eller certificere medarbejdernes AI-viden.
- Der er intet krav om at udpege en dedikeret "AI-ansvarlig" eller opbygge et formelt governance-råd.
- Der er intet enkelt foreskrevet træningsprogram — loven undgår bevidst en ensartet tilgang.
Hvad det kræver
I praksis betyder dette at tage rimelige, forholdsmæssige skridt for at sikre, at folk, der bruger AI-værktøjer i din virksomhed, forstår:
- Hvad værktøjet gør og ikke gør
- Dets begrænsninger og risikoen for fejl (f.eks. AI-"hallucinationer")
- De grundlæggende juridiske og etiske hensyn, der er relevante for, hvordan det bruges (f.eks. databeskyttelse, ikke-diskrimination)
- Hvordan man bruger det ansvarligt i konteksten af deres specifikke rolle
En nyttig mental model: en junior medarbejder, der bruger ChatGPT til at udkaste e-mails, har brug for et anderledes (lettere) niveau af literacy end en HR-chef, der bruger et AI-værktøj til at shortliste jobkandidater. Loven efterlyser eksplicit en lagdelt, forholdsmæssig tilgang.
Hvorfor dette betyder mere, end det ser ud til
To grunde til, at dette fortjener reel opmærksomhed, selv om bøderne for artikel 4 alene befinder sig i et lavere niveau:
- Det er et fundament for alt andet. Hvis en utrænet medarbejder forårsager skade ved brug af et AI-værktøj — for eksempel ved at føre følsomme kundedata ind i et offentligt AI-værktøj, eller ved ukritisk at stole på partisk AI-output i en ansættelsesbeslutning — kan din virksomhed hæftes for den skade under eksisterende lov (GDPR, ansættelsesret osv.), og mangel på AI-træning vil sandsynligvis blive behandlet af regulatorer som en skærpende faktor.
- Det er billigt og nemt at løse. I modsætning til høj-risiko systemoverholdelse, som kan kræve betydelig investering, handler AI-literacy primært om dokumentation, grundlæggende træningssessioner og interne retningslinjer — arbejde, som en lille virksomhed realistisk kan gøre på dage, ikke måneder.
Et praktisk udgangspunkt
Et simpelt, forsvarligt AI-literacy-program for en SMV kan inkludere:
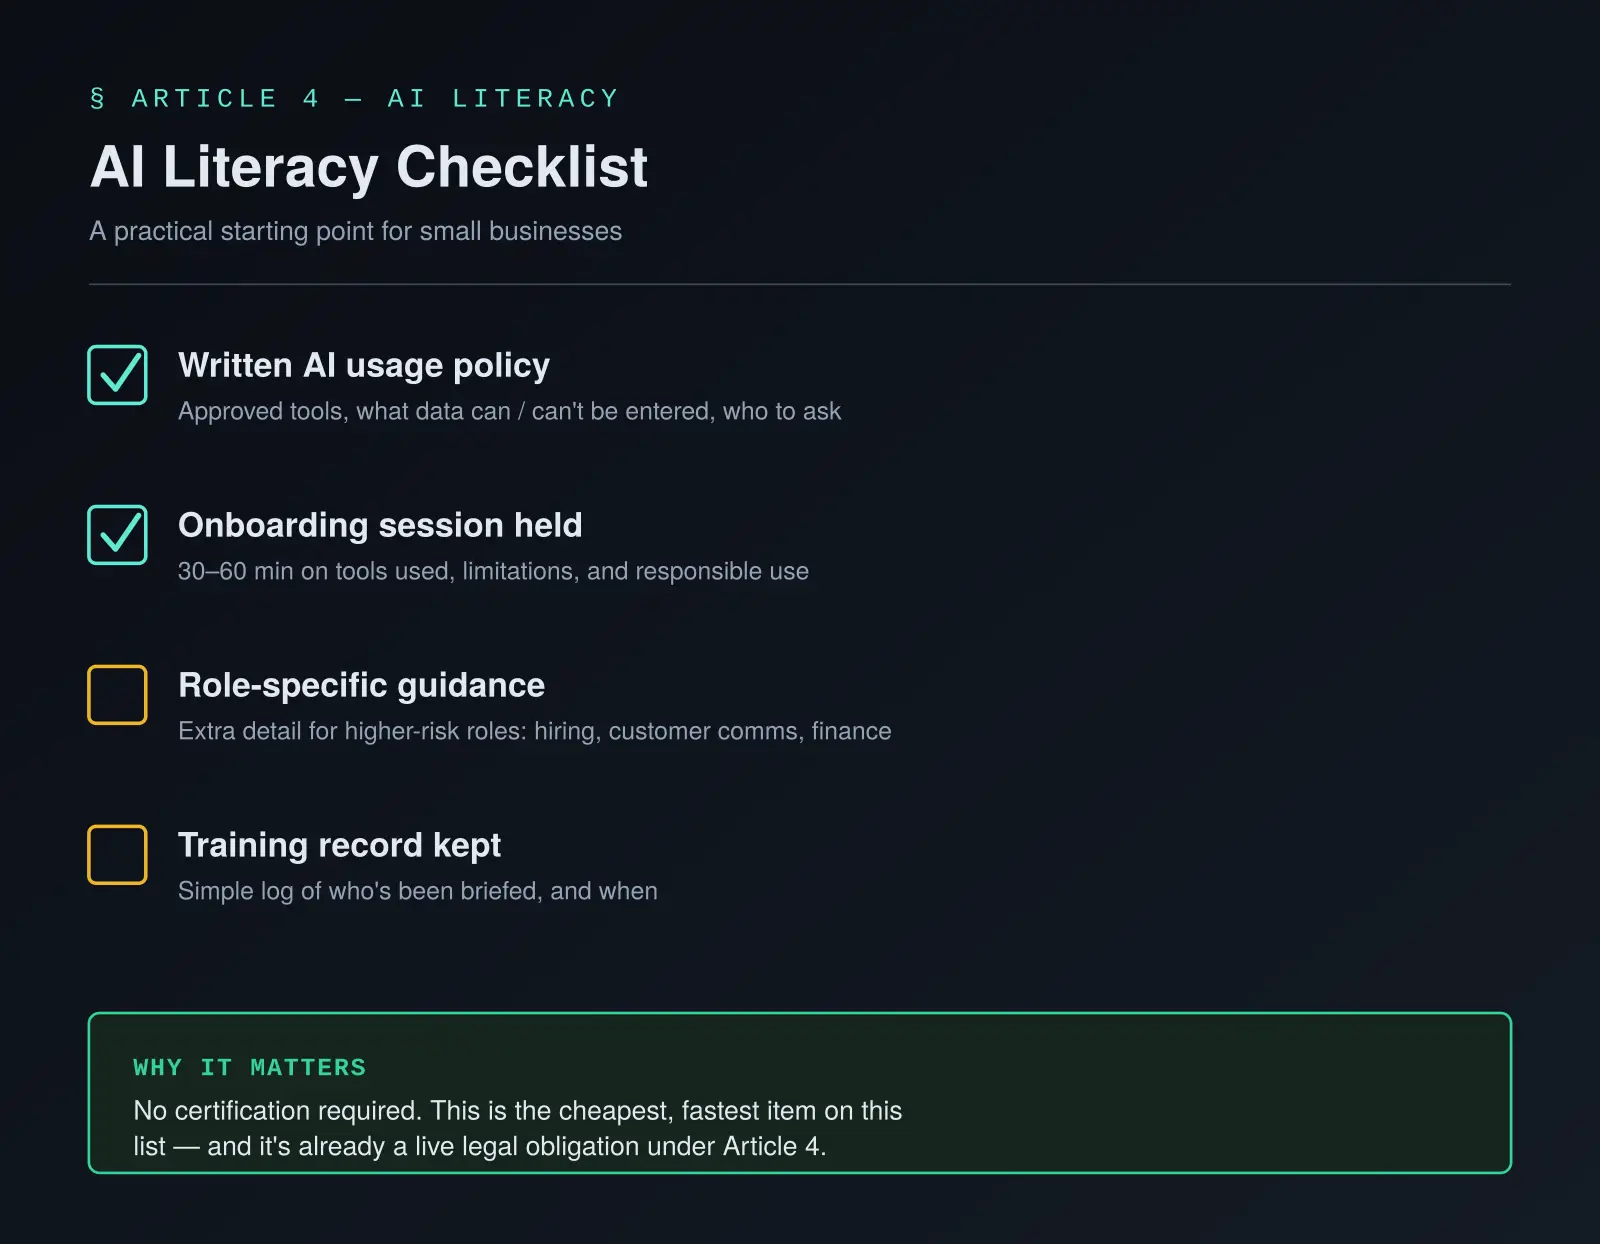
- En kort skriftlig AI-brugspolitik (hvilke værktøjer er godkendte, hvilke data kan/kan ikke indføres i dem, hvem man spørger, hvis man er usikker)
- En engangs onboarding-session (selv 30–60 minutter) der dækker, hvilke AI-værktøjer virksomheden bruger, deres begrænsninger og ansvarlig brug
- Rollespecifik vejledning til højere-risiko-anvendelser (f.eks. alle involveret i ansættelse, kundekommunikation eller finansielle beslutninger)
- En simpel registrering af, hvem der er blevet trænet og hvornår
Dette er præcis den slags grundlæggende arbejde, der betaler sig — og det er en af de nemmeste indgangspunkter til at arbejde med en AI-konsulent, der hurtigt kan bygge dette op for dig.
Del 5: Transparens — hvad du skylder dine kunder, når AI er involveret
Dette er det afsnit, der er mest relevant for små virksomheder, der bruger kundevendt AI: chatbots, AI-genereret markedsføringsindhold, stemmeassistenter og lignende værktøjer. Det reguleres primært af artikel 50 i AI-forordningen.
Kerneprincippet: lad ikke folk blive vildledt
Den underliggende idé er simpel — folk har ret til at vide, når de interagerer med AI, eller når indhold er skabt eller markant ændret af AI, særligt i sammenhænge, hvor det har betydning for dem.
Chatbots og virtuelle assistenter
Hvis din virksomhed bruger en chatbot eller AI-stemmeassistent til kundeservice, salg eller support, er reglen ligetil:
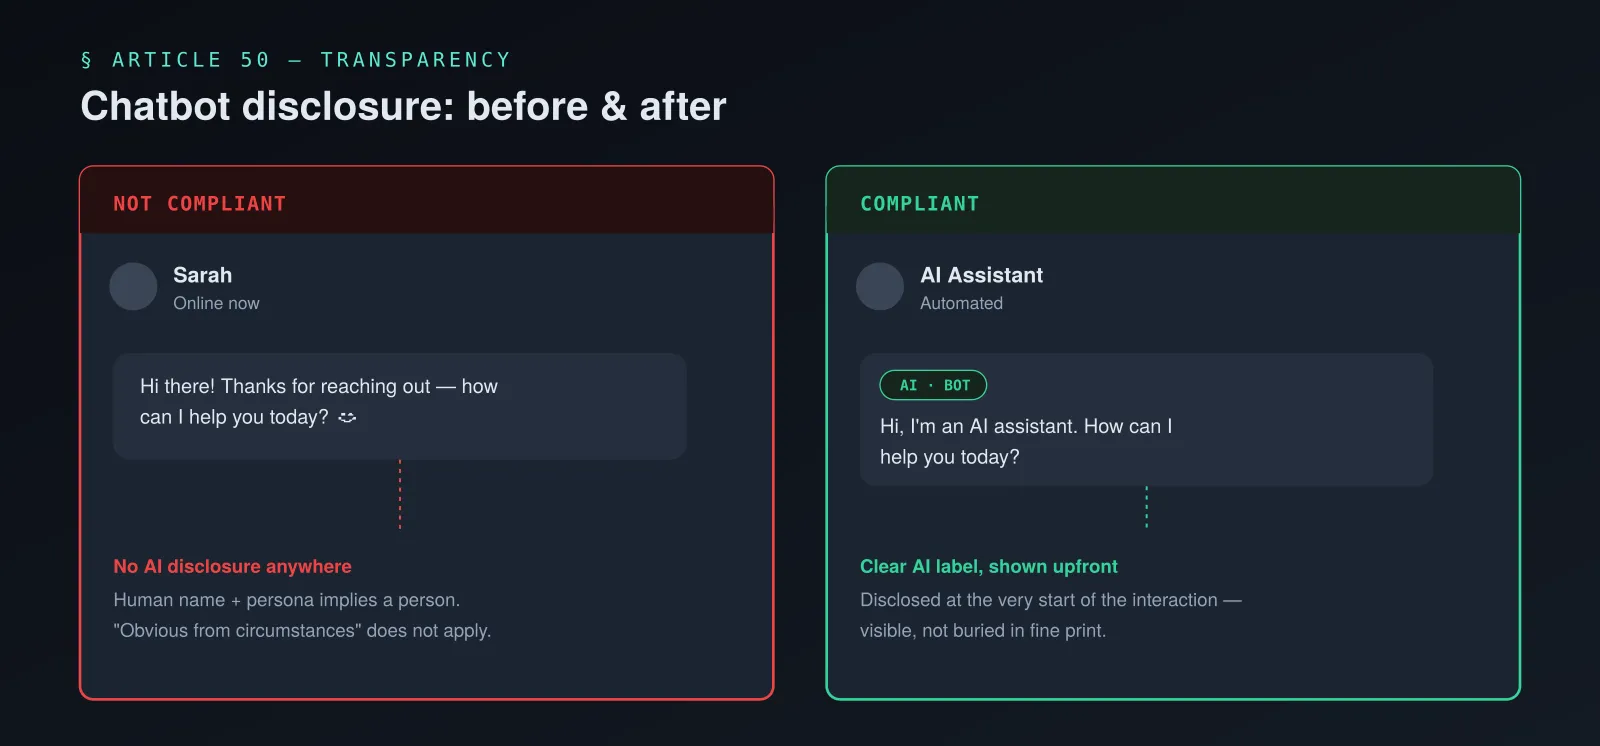
Folk skal informeres om, at de interagerer med et AI-system — og denne videregivelse skal ske i starten af interaktionen, ikke begravet i en privatlivspolitik.
Undtagelsen — "medmindre det er åbenlyst ud fra omstændighederne" — fortolkes snævert. En chatbot, der taler som et menneske med et venligt navn og samtaletone, kvalificerer sig ikke automatisk som "åbenlyst". I praksis betyder dette:
- En kort, synlig besked i starten af en chat: "Hej, jeg er en AI-assistent. Hvordan kan jeg hjælpe dig i dag?"
- Klar mærkning i grænsefladen (ikke kun en lille ansvarsfraskrivelse i en sidefod)
- Videregivelsen bør være genuint bemærkelsesværdig — ikke teknisk til stede men praktisk usynlig
AI-genereret indhold (billeder, lyd, video og tekst)
Det er her mange små virksomheder — særligt dem, der bruger AI til markedsføring — skal være opmærksomme.
- Hvis din virksomhed genererer syntetiske billeder, lyd eller video (f.eks. AI-skabte markedsføringsvisuals, voiceovers eller videoindhold), der kan forveksles med rigtigt, autentisk indhold (en "deepfake" i juridisk forstand — indhold, der "ligner eksisterende personer, genstande, steder, enheder eller begivenheder" og kan fremstå autentisk), skal du generelt oplyse, at det er AI-genereret.
- For AI-genereret tekst offentliggjort om spørgsmål af offentlig interesse (tænk: et blogindlæg om politiske eller sociale emner, nyhedsrelateret kommentarer), kræves videregivelse medmindre indholdet har gennemgået ægte menneskelig redaktionel gennemgang — hvilket betyder, at en rigtig person substantielt har gennemgået og taget ansvar for det.
- For rent kommercielt indhold — produktbeskrivelser, marketingtekster, et blogindlæg om dine tjenester — er den juridiske videregivelsesforpligtelse lettere, men den fremvoksende bedste praksis taler stærkt for transparens alligevel, både af hensyn til juridisk sikkerhed og for at opbygge tillid hos stadig mere AI-bevidste forbrugere.
"Udløseren drejer sig om udgiverens formål, ikke blot emnet... Sådanne kontroller skal være substantielle og ikke begrænset til overfladiske spørgsmål eller overfladisk godkendelse."
Hvad med AI-værktøjer, du bruger internt, som kunder aldrig ser?
Gode nyheder: hvis du bruger AI til at udkaste et internt notat, opsummere et møde, analysere dine salgsdata eller generere et første udkast, som et menneske derefter substantielt redigerer, inden det når nogen kunde — udløses ingen af artikel 50's transparensregler. Dette handler om output, der når folk, ikke de værktøjer, dit team bruger bag kulisserne.
En praktisk transparens-tjekliste for SMV'er
- ✅ Identificerer din chatbot eller virtuelle assistent sig tydeligt som AI i starten af hver samtale?
- ✅ Hvis du bruger AI-genererede billeder eller video i markedsføring, hvor realisme kan forveksles med ægte fotografering/optagelse, oplyser du dette?
- ✅ For blogindhold eller artikler, der berører spørgsmål af offentlig interesse, har et menneske meningsfuldt gennemgået og taget ansvar for AI-assisterede udkast?
- ✅ Er din AI-videregivelse genuint synlig — ikke skjult i det med småt?
Del 6: Høj-risiko AI — hvornår gælder dette faktisk for en lille virksomhed?
Dette er den del af AI-forordningen, der genererer mest frygt — og den del, der gælder for færrest små virksomheder i praksis. Men hvor den gælder, er forpligtelserne substantielle, så det er værd at forstå klart.
Hvad tæller som "høj risiko"?
AI-forordningen opregner specifikke kategorier af høj-risiko AI-systemer i sit Bilag III. De, der er mest sandsynlige til at være relevante for en SMV, inkluderer:
- AI brugt i rekruttering og ansættelse — CV-screeningsværktøjer, AI-drevet kandidatranking, automatiseret interviewanalyse og AI-systemer brugt til at overvåge, evaluere eller træffe beslutninger om medarbejdere (forfremmelser, afskedigelser, opgavetildeling)
- AI brugt i kreditværdighedsvurderinger — hvis din virksomhed evaluerer kunders kreditværdighed ved hjælp af AI (f.eks. til at tilbyde afdragsordninger eller finansiering)
- AI brugt i forsikringsrisikoevaluering og -prissætning for livs- og sygeforsikring
- Visse AI-systemer brugt i uddannelse (f.eks. automatiserede vurderings-/bedømmelsesværktøjer, hvis du driver en uddannelses- eller kursusrelateret virksomhed)
Hvad hvis dette gælder for dig?
Hvis du er en implementer (ikke en udbyder) af et høj-risiko AI-system, er dine forpligtelser generelt lettere end systemets udbyders, men de inkluderer stadig ting som:
- At bruge systemet i overensstemmelse med dets brugsvejledning
- At sikre menneskelig tilsyn med systemets output
- At overvåge systemets drift og rapportere alvorlige problemer
- I nogle tilfælde at gennemføre en Grundlæggende Rettigheder Konsekvensanalyse (FRIA) inden ibrugtagning
- At opretholde relevant dokumentation
Den beroligende virkelighed
For langt de fleste små virksomheder — detailhandlere, restauranter, håndværkere, professionelle servicevirksomheder, marketingbureauer, lokale konsulenter — gælder intet af dette, fordi de ikke bruger AI til ansættelsesbeslutninger, kreditvurdering eller forsikringsprissætning. Hvis din AI-brug handler om chatbots, indhold, planlægning, workflow-automatisering og intern produktivitet, er høj-risiko-forpligtelser simpelthen ikke i din bane.
Det ene område, hvor SMV'er oftest støder op mod denne kategori, er AI i ansættelse. Hvis du har adopteret (eller overvejer) et AI-værktøj, der screener CV'er, rangerer kandidater eller analyserer interviewpræstation — er det det udløsningspunkt, man skal være opmærksom på, og som nævnt tidligere er deadline for disse specifikke forpligtelser sandsynligvis skubbet til december 2027, hvilket giver virksomheder meningsfuld tid til at forberede sig.
Del 7: SMV-specifik lettelse — loven ved, at du ikke er en teknologigigant
Et af de vigtigste — og mindst omtalte — aspekter af AI-forordningen er, at lovgiverne eksplicit byggede bestemmelser ind, der anerkender, at et fem-mands bageri og en multinational teknologivirksomhed ikke bør stå over for identiske compliance-byrder.
Artikel 62 adresserer specifikt "foranstaltninger for udbydere og implementere, særligt SMV'er, herunder startups", og den overordnede regulatoriske retning (særligt efter diskussionerne om Digital Omnibus 2026) er bevæget mod at udvide, ikke reducere, denne lettelse.
Hvad SMV-specifik støtte ser ud som
- Forenklet vejledning og dokumentationsskabeloner — frem for at bygge compliance-dokumentation fra bunden er det meningen, at mindre virksomheder skal have adgang til standardiserede skabeloner
- Reducerede bøder for SMV'er i forhold til store virksomheder i proportion til deres størrelse og markedstilstedeværelse
- Adgang til regulatoriske sandkasser — kontrollerede miljøer, hvor virksomheder (inklusiv SMV'er) kan teste AI-systemer med regulatorisk støtte inden fuld markedsibrugtagning
- Prioriteret adgang til AI-regulatoriske sandkasser for SMV'er og startups
Bemærkelsesværdigt ville nylige foreslåede ændringer udvide forenklede compliance-rammer til virksomheder med op til 750 medarbejdere og 150 millioner euro i årsindtægt — hvilket betyder, at den "SMV-venlige" behandling er tiltænkt at række langt ud over, hvad de fleste forestiller sig som en "lille virksomhed", og dækker en stor del af mellemmarkedet.
"SMV-forenklinger udvidet til mellemstore virksomheder: AI-forordningens forenklede compliance-ramme for små og mellemstore virksomheder vil blive udvidet til virksomheder med op til 750 medarbejdere og 150 millioner euro i årsindtægt."
Bundlinjen for SMV'er
Regulatorer har klart signaleret — gennem både den oprindelige tekst og 2026-ændringerne — at de ikke ønsker, at AI-forordningen knuser innovation i små virksomheder eller skaber uforholdsmæssige byrder. Intentionen er at sikre proportionalitet: et fem-mands konsulentfirma, der bruger ChatGPT til at udkaste indhold, forventes ikke at opretholde den samme dokumentation som en virksomhed, der bygger autonome medicinske diagnostiksystemer.
Del 8: Bøder — hvad er den reelle finansielle risiko?
Lad os adressere dette direkte, fordi overskriftstallene er iøjnefaldende og ofte citeret uden kontekst.
AI-forordningen fastlægger en trinvis bødestruktur — bemærkelsesværdigt højere end GDPRs maksimumsbøder:
"Bødestruktur overstiger GDPR: op til 35 mio. euro eller 7% af omsætning (mod 20 mio. euro / 4%)."
Her er den kontekst, der betyder noget
Disse tal repræsenterer det absolutte loft, kalibreret til de største virksomheder i verden — den slags bøde, der er designet til at have mening for en virksomhed med titusindvis af milliarder i omsætning. For en SMV ændrer adskillige faktorer det praktiske billede markant:
- "Det højeste beløb" skærer begge veje for små virksomheder — men håndhævelsesvejledning og SMV-proportionalitetsbestemmelser betyder, at faktiske bøder pålagt små virksomheder forventes at blive kalibreret til deres størrelse og overtrædelsens alvor/intention, ikke hentet fra maksimumsniveauet som standard.
- Håndhævelse er graderet. Regulatorer over hele Europa — ligesom med GDPR — forventes at prioritere uddannelse, advarsler og korrigerende handlingsplaner for første gangs eller mindre overtrædelser, særligt for SMV'er, inden man springer til maksimumsbøder. Mønsteret med GDPR-håndhævelse over de seneste år bekræfter dette: massive bøder har overvældende ramt store platforme med systematiske, gentagne eller forsætlige overtrædelser — ikke små virksomheder, der gør en god tro-indsats.
- Den realistiske risiko for de fleste SMV'er er slet ikke en bøde — det er omdømmeskade (en kunde, der opdager, at din "menneskelige" chat-support er en ej-oplyst bot og føler sig vildledt) eller efterfølgende ansvar (en utrænet medarbejder forårsager et databrud eller et diskriminerende resultat, og AI-forordningsoverholdelseshullet bliver bevis for utilstrækkelig governance i et separat retskrav).
Den ærlige risikovurdering
Hvis du er en lille virksomhed, der bruger mainstream AI-værktøjer til indhold, kundeservice og drift — og du tager grundlæggende, rimelige skridt (oplys AI-chatbots, træn dit team, undgå de otte forbudte praksisser, vær gennemtænkt med AI i ansættelse) — er din realistiske eksponering over for AI-forordningsbøder meget lav. Bøderne eksisterer til at afskrække og straffe alvorlige, forsætlige, storskalerede overtrædelser — ikke til at fange små virksomheder, der gør en god tro-indsats.
Det sagt er "meget lav risiko" ikke "nulrisiko", og omkostningerne ved grundlæggende overholdelse er genuint små i forhold til omkostningerne ved selv en mindre håndhævelseshandling eller omdømmeskade. Dette er et tilfælde, hvor beskeden proaktiv investering giver et fremragende afkast.
Del 9: At modbevise myterne
Lad os tage fejlinformationen direkte op. Der cirkulerer en del frygtbaseret indhold om AI-forordningen, og meget af det er ikke nøjagtigt — eller anvender en "worst case for de største virksomheder"-ramme på virksomheder, det aldrig var rettet imod.
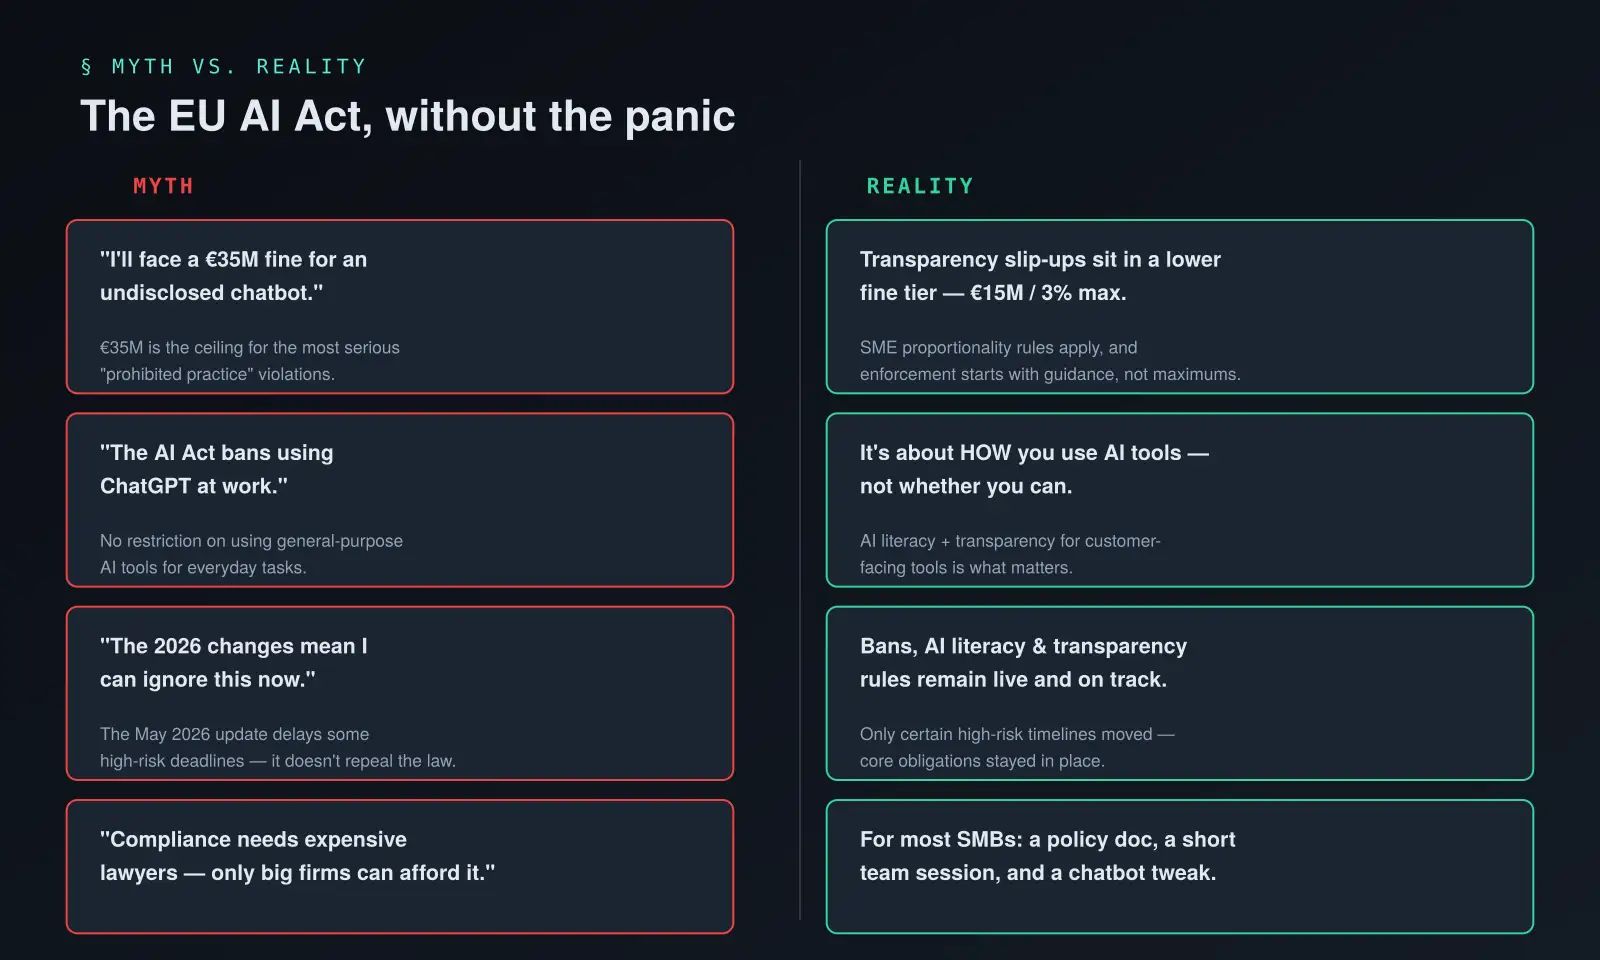
Myte 1: "AI-forordningen forbyder brugen af ChatGPT og lignende værktøjer i erhvervslivet."
Falsk. Brugen af almennyttige AI-værktøjer som ChatGPT, Claude, Gemini eller Copilot til hverdagslige erhvervsopgaver — skrivning, research, opsummering, brainstorming — er ikke forbudt eller specifikt begrænset af AI-forordningen. De forpligtelser, der gælder (AI-literacy, transparens hvis kundevendt), handler om hvordan du bruger disse værktøjer, ikke om du kan.
Myte 2: "Enhver virksomhed, der bruger AI, skal registrere sig hos en EU-myndighed."
Falsk — for næsten alle SMV'er. Registreringskrav gælder specifikt for høj-risiko AI-systemer oplistet i Bilag III, og primært for udbydere af sådanne systemer. En lille virksomhed, der bruger en chatbot eller et AI-indholdværktøj, har ingen registreringsforpligtelse.
Myte 3: "Hvis jeg bliver taget i at bruge AI uden at oplyse det, vil jeg stå over for en bøde på 35 millioner euro."
Vildledende. Beløbet 35 millioner euro / 7% er den maksimale straf forbeholdt den mest alvorlige kategori — forbudte praksisser (de otte forbudte anvendelser dækket i del 3), som næsten ingen ordinær virksomhed er i nærheden af. Transparensovertrædelser befinder sig i et lavere niveau, og SMV-proportionalitetsprincipper gælder overalt.
Myte 4: "AI-forordningen gælder ikke for min virksomhed, fordi jeg ikke er i EU."
Ofte falsk. AI-forordningen har eksterritorial rækkevidde svarende til GDPR. Hvis outputtet af dit AI-system bruges i EU — f.eks. er du en USA-baseret virksomhed med europæiske kunder, der modtager AI-genereret indhold eller interagerer med en AI-chatbot — kan forordningen gælde for den aktivitet, uanset hvor din virksomhed har hjemsted.
Myte 5: "AI-literacy betyder, at jeg skal sende hele mit team på et certificeringskursus."
Falsk. Der er intet certificeringskrav. AI-literacy handler om forholdsmæssig, rollepassende bevidsthed — som ofte kan opnås via interne politikdokumenter, korte træningssessioner og praktiske retningslinjer skræddersyet til, hvordan din virksomhed faktisk bruger AI.
Myte 6: "AI-forordningen er dybest set død nu på grund af 2026-ændringerne — jeg kan ignorere den."
Falsk og risikabelt. Den foreløbige aftale fra maj 2026 forsinker og forenkler visse høj-risiko-forpligtelser — den eliminerer ikke loven. Forbudte praksisser er stadig forbudt. AI-literacy er stadig en live forpligtelse. Transparensregler for chatbots og AI-indhold er fortsat på sporet. At behandle 2026-ændringerne som "loven forsvandt" ville efterlade en virksomhed uforberedt på forpligtelser, der meget vel stadig kommer — blot på en mere menneskelig tidslinje.
Myte 7: "Overholdelse kræver dyre advokater og konsulenter, som kun store virksomheder har råd til."
Delvist falsk. Mens komplekse høj-risiko AI-installationer drage fordel af specialiseret juridisk rådgivning, er de forpligtelser, der er mest relevante for typiske SMV'er — AI-literacy og transparens — primært operationelle og politikbaserede, ikke juridisk tunge. En halv dags workshop, en kort skriftlig politik og nogle interface-justeringer på en chatbot dækker det meste af, hvad der er nødvendigt. Dette er præcis den slags praktiske, høj-værdi arbejde, som en AI-implementeringspartner kan levere effektivt.
Del 10: En praktisk handlingsplan for SMV'er
Her er, sammenfattende, en realistisk, prioriteret tilgang for en lille eller mellemstor virksomhed:
Trin 1: Tag en opgørelse (denne uge)
List alle steder, AI bruges i din virksomhed — chatbots, indholdsgeneringsværktøjer, planlægnings-/automatiseringsværktøjer, HR- eller rekrutteringssoftware, kundeserviceværktøjer, markedsføringsplatforme med AI-funktioner. Du kan ikke vurdere risici, du ikke har kortlagt.
Trin 2: Tjek mod den forbudte liste (en engangstjek)
Gennemgå de otte forbudte praksisser (del 3). For næsten enhver SMV vil dette hurtigt give "ingen af disse gælder" — men det er ti minutters sikkerhed værd, særligt vedrørende arbejdspladssovervågningsværktøjer.
Trin 3: Byg et letvægts AI-literacy-program (denne måned)
- Skriv en en-sides AI-brugspolitik
- Afhold en kort teamsession om ansvarlig AI-brug, databeskyttelse og værktøjsbegrænsninger
- Dokumenter, hvem der er blevet briefet og hvornår
Trin 4: Revider kundevendt AI for transparens (denne måned)
- Oplyser din chatbot, at den er AI i starten af samtaler?
- Bruger du AI-genererede billeder/video, der kan forveksles med ægte?
- Gennemgå og juster interface-tekst og videregivelse efter behov
Trin 5: Flag eventuelle høj-risiko-anvendelsessager (løbende)
Hvis du bruger — eller overvejer — AI i ansættelse, kreditbeslutninger eller medarbejderovervågning/-evaluering, behandl dette som en separat arbejdsstrøm, der kræver mere omhyggelig governance, med et blik på den (sandsynlige) deadline i december 2027.
Trin 6: Bevar en simpel registrering
Regulatorer — ligesom med GDPR — vil se positivt på virksomheder, der kan demonstrere god tro-indsats og dokumentation — selv hvis ufuldkommen — frem for dem uden bevidsthed eller handling.
Konklusion: Frygt den ikke — kom foran den
EU's AI-forordning er reel, den er bindende, og dele af den gælder allerede for din virksomhed i dag. Men for langt de fleste små og mellemstore virksomheder er den ikke det eksistentielle compliance-mareridt, som alarmerende overskrifter antyder.
Loven var bevidst designet around proportionalitet — tungere forpligtelser for genuint høj-risiko-anvendelser (ansættelsesalgoritmer, kreditvurdering, biometrisk overvågning), og lettere, sund fornuft-forpligtelser (transparens, grundlæggende AI-literacy) for de hverdagsværktøjer, de fleste virksomheder faktisk bruger.
De virksomheder, der vil kæmpe, er ikke dem, der bruger AI eftertænksomt med lidt struktur — de er dem, der ignorerer dette fuldstændigt, bliver overraskede af en kundeklage eller en regulators spørgsmål, og må kæmpe for at forklare, hvorfor de aldrig gav det nogen tanke.
At komme foran dette — med en simpel AI-brugspolitik, grundlæggende teamtræning og en hurtig tjek af dine kundevendte AI-værktøjer — er et par dages fokuseret arbejde, der kan foldes direkte ind i en bredere AI-adoptionsstrategi. Gjort godt er det ikke en compliance-byrde boltet oven på din AI-rejse — det er simpelthen en del af at gøre AI ordentligt.
Kilder
Denne artikel trækker på følgende kilder, aktuelle fra juni 2026:
- Legalnodes — "EU AI Act 2026 Updates: Compliance Requirements and Business Risks" — https://www.legalnodes.com/article/eu-ai-act-2026-updates-compliance-requirements-and-business-risks
- Latham & Watkins — "AI Act Update: EU Resolves to Change Rules and Extend Deadlines" — https://www.lw.com/en/insights/ai-act-update-eu-resolves-to-change-rules-and-extend-deadlines
- Software Improvement Group — "A Comprehensive EU AI Act Summary (January 2026 update)" — https://www.softwareimprovementgroup.com/blog/eu-ai-act-summary/
- Fisher Phillips — "EU Overhauls AI Act Just Before Key Deadline" — https://www.fisherphillips.com/en/insights/insights/eu-overhauls-ai-act-just-before-key-deadline
- Legiscope — "EU AI Act Deadlines 2026-2027: Compliance Calendar + Fines" — https://www.legiscope.com/blog/eu-ai-act-timeline-deadlines.html
- IJONIS — "EU AI Act for SMEs: Obligations, Deadlines, and Checklist" — https://ijonis.com/en/eu-ai-act-enterprises
- Flap Consulting — "EU AI Act Compliance Guide: 2027 Deadlines & Strategy" — https://flapconsulting.com/en/blog/cumplimiento-ley-ia-ue
- Modulos AI — "EU AI Act Prohibited Practices: The Complete List" — https://www.modulos.ai/blog/eu-ai-act-prohibited-practices/
- EU AI Act Explorer — Artikel 5 (Forbudte AI-praksisser) — https://artificialintelligenceact.eu/article/5/
- euaicompass.com — "All 8 Prohibited AI Practices Under Article 5: Explained" — https://euaicompass.com/article-5-prohibited-ai-practices-explained.html
- Arthur Cox — "The EU Commission Guidelines on Prohibited AI Practices Under the AI Act" — https://www.arthurcox.com/knowledge/the-eu-commission-guidelines-on-prohibited-ai-practices/
- Travers Smith — "The EU AI Act's AI Literacy Requirement – Key Considerations" — https://www.traverssmith.com/knowledge/knowledge-container/the-eu-ai-acts-ai-literacy-requirement-key-considerations/
- Crowell & Moring — "Artificial Intelligence and Human Resources in the EU – Part 2: AI Literacy" — https://www.crowell.com/en/insights/client-alerts/part-2-ai-literacy-employer-ai-literacy-obligations-under-the-eu-ai-act
- Delbion — "EU AI Act Article 4: AI Literacy Obligation for Providers and Deployers (2026)" — https://www.delbion.com/en/insights/mandatory-ai-training-eu-ai-act/
- Iternal AI — "EU AI Act Article 4: Mandatory AI Literacy Training Explained (2026)" — https://iternal.ai/eu-ai-act-literacy
- EU AI Act Explorer — Artikel 50 (Transparensforpligtelser) — https://artificialintelligenceact.eu/article/50/
- EU AI Act Explorer — "The EU AI Act's Transparency Rules: A Practical Guide to Article 50" — https://artificialintelligenceact.eu/transparency-rules-article-50/
- Bird & Bird — "Taking the EU AI Act to Practice: Understanding the Draft Transparency Code of Practice" — https://www.twobirds.com/en/insights/2026/taking-the-eu-ai-act-to-practice-understanding-the-draft-transparency-code-of-practice
- euaicompass.com — "EU AI Act Article 50: Transparency & AI Content Labelling Guide" — https://euaicompass.com/eu-ai-act-article-50-transparency-guide.html
- EU AI Act Explorer — "Key Issue 5: Transparency Obligations" — https://www.euaiact.com/key-issue/5
En note om denne artikel
Denne artikel er udgivet til generelle informationsformål for at hjælpe ejere af små virksomheder med at forstå landskabet for EU's AI-forordning. Det er ikke juridisk rådgivning, og den regulatoriske situation — særligt vedrørende 2026-ændringerne — er fortsat underlagt ændringer, efterhånden som den formelle lovgivningsproces fortsætter. Virksomheder med specifikke overholdesesspørgsmål, særligt dem, der bruger AI i ansættelse, kredit eller andre høj-risiko-sammenhænge, bør konsultere en kvalificeret juridisk fagperson med kendskab til EU AI-regulering.
Jeg hjælper små og mellemstore virksomheder med at navigere AI-adoption praktisk og ansvarligt — herunder de governance- og literacy-fundament dækket i denne artikel. [Tag den gratis AI Readiness Assessment] for at se, hvor din virksomhed står.
Last updated: